





 Pratite nas preko RSS-a
Maliciozne reklame na 22 popularna sajta inficirale računare posetilaca kripto-malverom CryptoWall
Vesti, 23.10.2014, 11:00 AM
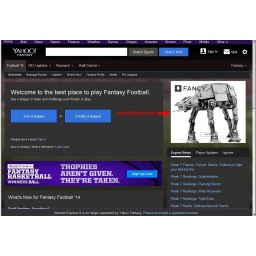
Maliciozne reklame našle su se prošle nedelje na najmanje 22 popularna web sajta i odgovorne su za napade exploita baziranih na browserima koji su inficirali računare kripto-ransomwareom CryptoWall.
Kampanju malvertajzinga (zlonamerno oglašavanje) čije su žrtve bili posetioci najmanje 22 popularna sajta među kojima su Yahooovi sajtovi Finance i Fantasy Sports, realestate.aol.com, theatlantic.com, 9gag.com i match.com, otkrili su stručnjaci firme Proofpoint.
“Sve u svemu, više od 3 miliona posetilaca dnevno bili su potencijalno izloženi ovoj kampanji malvertajzinga”, objavili su istraživači Proofpointa.
Kao i u većini slučajeva malvertajzing napada, sami sajtovi nisu kompromitovani. Napadači su ustvari uspeli da proguraju maliciozne reklame preko najmanje tri velike oglasne mreže i berze - Rubicon Project, Right Media (sada Yahoo Ad Exchange) i OpenX.
Proofpoint je o ovome obavestio ove oglasne mreže u subotu, 18. oktobra, ali nije poznato da li su preduzete adekvatne mere da bi se rešio ovaj problem.
Maliciozne reklame koje su oponašale legitimne reklame brendova kao što su Microsoft Bing, Fancy i Case Logic, koristile su alat za napad Flash Pack da bi krišom bili pokrenuti exploiti za ranjivosti u neažuriranim dodacima browsera. Kada bi napad bio uspešan, exploiti su instalirali ransomware CyrptoWall 2.0 na računarima posetilaca.
CryptoWall šifruje fajlove sa popularnim ekstenzijama (filmove, slike, dokumenta i druge fajlove) koje pronađe na hard disku. Malver ucenjuje žrtve da plate otkup za šifrovane fajlove i to Bitcoinima.
CryptoWall je jedan od uspešnijih kripto-ransomwarea koji je, prema procenama istraživača iz kompanije Dell SecureWorks, u periodu od marta do avgusta ove godine zarazio više od 600000 računara, i doneo sajber kriminalcima zaradu od najmanje milion dolara.
CryptoWall je veoma destruktivan malver jer koristi snažnu enkripciju ne ostavljajući korisnicima mnogo izbora za oporavak fajlova, ako ne plate otkup. Druga mogućnost je povratak fajlova iz backupa, ako backup nije i sam ugrožen zbog infekcije.
Istraživači Proofpointa su pratili transakcije na adrese Bitcoin novčanika koje je koristio CryptoWall u ovom novom napadu. Prema njihovim procenama, kriminalci su na ime otkupa dnevno dobijali najmanje 65 Bitcoina, ili približno 25000 dolara.
Da bi se zaštitili od ovakvih napada i uopšteno od drive-by exploita, korisnici moraju da se staraju o tome da softver na računaru bude redovno ažuriran, pre svega, operativni sistem, browseri, i dodaci za browsere kao što su Flash Player, Java, Silverlight i Adobe Reader.
Neki browseri kao što su Chrome i Firefox omogućavaju korisnicima da aktiviraju opciju click-to-play za sadržaj koji traži dodatke za browser, što može zaustaviti automatsko izvršavanje exploita koji ciljaju dodatke za browser.
Osim korisnika, i vlasnici sajtova i distributeri reklama moraju investirati u naprednije alate za detekciju malicioznih reklama, kažu iz Proofpointa, ističući da vlasnici sajtova ne smeju i ne bi trebalo da pretpostavljaju da će se oglasne mreže starati o tome za njih.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



