





 Pratite nas preko RSS-a
Maliciozni oglasi pokreću automatsko preuzimanje Android adwarea
Vesti, 09.06.2017, 00:00 AM
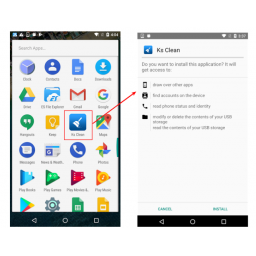
Korisnici Android uređaja u Velikoj Britaniji i SAD izloženi su drive-by download napadima koje pokreću maliciozni oglasi koji su, prema rečima istraživača iz kompanije Zscaler, objavljeni na forumima. Jedan od njih je i sajt GodLikeProductions, popularan među ljubiteljima teorija zavere.
Kada se učitaju, maliciozni oglasi pokreću automatsko preuzimanje aplikacije nazvane Ks Clean (kskas.apk), koja se predstavlja kao bezazlena aplikacija.
Žrtve ipak moraju da pokrenu aplikaciju i daju joj dozvole koje traži, a kada to urade, prikazuje se lažno upozorenje o neophodnoj nadogradnji koje ne nudi korisniku drugu mogućnost nego da se saglasi sa tim i nastavi dalje navodni proces nadogradnje.
Klik na OK dugme pokreće preuzimanje druge aplikacije ("update") i zahtev da se ovoj aplikaciji daju administratorska prava.
Dozvole koje aplikacija traži omogućavaju preuzimanje fajlova bez obaveštenja, pristup različitim informacijama o uređaju, istoriji pretrage itd.
Kada aplikacija dobije administratorska prava, nemoguće ju je ukloniti sa uređaja. Opcija "Uninstall" je onemogućena, jer korisnik ne može da ukloni aplikaciju sa administratorskim pravima. Obično se ovakve aplikacije uklanjaju sa uređaja tako što se najpre uklone administratorske privilegije preko podešavanja, ali ova aplikacija koristi nekonvencionalni metod - registruje se kao Android prijemnik da bi sačuvala svoje administartorske privilegije.
Android prijemnik je komponenta Androida koja se aktivira u skladu sa registrovanim događajima i aktivnostima. U ovom slučaju, registruje se prijemnik za događaj nazvan "DEVICE_ADMIN_DISABLED", koji zaključava uređaj na nekoliko sekundi kad god korisnik pokuša da onemogući administratorske privilegije.
U ovom trenutku, aplikacija samo prikazuje dosadne oglase (izvan aplikacije), ali ona u svakom trenutku može da počne da preuzima i malvere. Pored toga, nema garancije da neki od oglasa koje aplikacija prikazuje nisu maliciozni.
Broj korisnika koji su preuzeli aplikaciju nije veliki, ali korisnicima se savetuje da se zaštite protiv ovakvih prevara onemogućavanjem automatskog preuzimanja u Android browserima, da ne preuzimaju aplikacije iz "Nepoznatih izvora" i da budu oprezni kada su u pitanju dozvole koje aplikacija traži.
Korisnici ne mogu da računaju da će ih od ovakve vrste pretnji štititi administratori web sajtova. U konkretnom slučaju, administratori foruma GodLikeProductions obrisali su poruke korisnika koji su upozorili na ove napade.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



