





 Pratite nas preko RSS-a
Malver Kovter se širi preko lažnih ažuriranja za browsere i Flash
Vesti, 10.10.2017, 09:30 AM
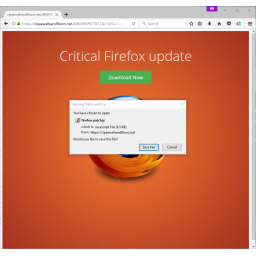
Grupa koju su bezbednosni istraživači nazvali KovCoreG koristi lažni browser i lažna ažuriranja za Flash kako bi prevarila korisnike da instaliraju malver Kovter.
Napadači koriste maliciozne reklame na PornHubu da bi preusmerili korisnike na sajt na kome se potencijalne žrtve pozivaju na hitno ažuriranje. U zavisnosti od browsera koji koriste, korisnici dobijaju različite poruke.
Primera radi, od korisnika koji dođu na stranicu preko browsera Chrome i Firefox se traži da preuzmu ažuriranje za browser, dok se od korisnika Internet Explorera i Edgea traži da preuzmu ažuriranje za Flash.
Fajlovi koji se preuzimaju, JavaScript (Chrome, Firefox) i HTA (IE, Edge), instaliraju Kovter, višenamenski malver downloader koji na zaraženi računar može da preuzme malver koji će izvesti prevare sa reklamama, ransomware, malver koji krade informacije i druge.
Istraživači iz kompanije Proofpoint koji su otkrili ovu kampanju informisali su o tome PornHub i Traffic Junky, oglasnu mrežu koju je grupa KovCoreG zloupotrebila. Obe kompanije su i ntervenisale i sporne reklame su uklonjene, ali istraživači su očekivali da će se pojaviti na drugim mestima, što se i dogodilo - trenutno ih ima na Yahooovim sajtovima.
Grupa KovCoreG prati novi trend u malvertajzingu (zlonamerno reklamiranje) - ona je fokusirana na preusmeravanje korisnika na sajtove na kojima će biti prevareni, ili će preuzimati maliciozne fajlove, umesto da ih usmeravaju na exploit alate.
KovCoreG filtrira žrtve tako da napada samo one koje želi. Kampanja koja je primećena na PornHubu ciljala je korisnike u SAD, Velikoj Britaniji, Kanadi i Australiji.
Istraživači su primetili da se preuzeti fajlovi - JavaScript i HTA fajlovi - neće izvršiti na računaru ako IP adresa računara ne prođe iste ISP i geo filtere.
Pre dve nedelje, istraživači iz kompanije Malwarebytes otkrili su sličnu malvertajzing kampanju na MSN.com, sa malicioznim reklamama koje je isporučivala oglasna mreža Taboola. Ove reklame preusmeravaju korisnike na sajtove na kojima ih čeka lažna tehnička podrška.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



