





 Pratite nas preko RSS-a
Malver Tubrosa zaradio kriminalcima hiljade dolara od lažnih pregleda YouTube snimaka
Vesti, 23.01.2015, 01:18 AM
Online video sevisi nude mogućnost za zaradu onima koji stvaraju sadržaj i koji pokušavaju da žive od toga. Mnogi autori video sadržaja uspeli su da svoje YouTube video snimke pretvore u ozbiljan izvor prihoda zahvaljujući YouTube partnerskom programu koji omogućava ljudima da zarade od svojih video snimaka preko reklama. Gejming kanali su posebno uspešni na YouTubeu. Tako na primer, PewDiePie od svojih YouTube videa godišnje zaradi oko 15 miliona dolara, zahvaljujući ogromnom broju pregleda koji imaju njegovi video snimci.
Ovaj trend nije mogao da promakne sajber kriminalcima. Pre nekog vremena, oni su počeli da koriste prednosti YouTube partnerskog programa za širenje malvera koji su istraživači Symanteca nazvali Tubrosa.
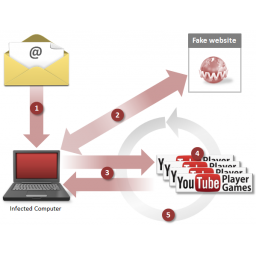
Tubrosa se sastoji od dve komponente: jedne koja se isporučuje preko spear fišing spam emailova i koju instaliraju neoprezni korisnici, i druge koju preuzima i pokreće ova prva komponenta malvera.
Sajber kriminalci šire malver preko spam emailova. Ako korisnik otvori fajl u prilogu emaila ili klikne na link, preuzeće maliciozni fajl koji zatim preuzima pomenutu drugu komponentu malvera koji ima tekstualni fajl koji sadrži listu sa skoro hiljadu YouTube linkova za video snimke. Istraživači su analizirali tri YouTube kanala koji se nalaze u dokumentu i utvrdili da je njihov sadržaj kopija sadržaja koji su postavili drugi korisnici YouTubea.
Malver otvara ove linkove u pozadini kompromitovanog računara, tako da korisnik o tome ne zna ništa. Da bi njegova aktivnost bila neprimećena, malver utišava zvuk na inficiranom računaru na minimum. Malver čak može da nadogradi ili instalira Flash Player na računaru da bi omogućio pregled videa.
Korisnik neće primetiti ništa neobično sve dok resursi računara ne budu u potpunosti iskorišćeni tako da to počne da utiče na rad računara.
YouTube partnerski program koristi proces provere korisničkog naloga, ali da bi izbegao Googleove bezbednosne provere, malver dinamički menja referrer (REFS.txt) i useragent (UA.txt) koristeći dve PHP skripte. Na taj način malver može da prevari Googleove servere da nova konekcija ili korisnik pregledava video snimke.
Svaki pregled povećava rang sadržaja. Google smatra da će reklame u popularnim videima imati veću publiku pa će time biti i unosnije. Više pregleda za YouTube video znači i veći profit za autora videa. To omogućava i sajber kriminalcima da zarade mnogo novca primoravajući inficirane računare da pregledavaju njihov sadržaj.
Iz Symanteca procenjuju da su kriminalci do sada zaradili bar nekoliko hiljada dolara od ove kampanje. Iako je nemoguće to sa sigurnošću tvrditi, moguće je da ovo nije jedina kampanja i da ima još kampanja sličnih ovoj iza kojih ista grupa kriminalaca.
Najveći broj infekcija malverom Tubrosa zabeležen je u Južnoj Koreji, Indiji i Meksiku. Kampanja distribucije ovog malvera započela je u avgustu prošle godine, i još uvek je u toku.
Googleovi sistemi štite oglašivače od ovakvih prevara, ali korisnici interneta nisu te sreće. Oni uvek moraju biti oprezni kada su u pitanju neočekivani ili sumnjivi emailovi, da ne klikću brzopleto na linkove u takvim emailovima i da ne otvaraju fajlove u prilogu, kao i da koriste neki antivirusni softver koji će moći da otkrije malver.
Osim korisnika čiji su računari zaraženi, žrtve su i autori YouTube videa koje su kriminalci zloupotrebili u ovoj kampanji, jer bi samo oni trebalo da budu ti koji će profitirati od pregleda svojih videa i reklama u njima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



