





 Pratite nas preko RSS-a
Mastercard ispravio propuste, a Visa i dalje ne rešava problem moguće zloupotrebe ukradenih beskontaktnih kartica
Vesti, 31.08.2021, 11:00 AM
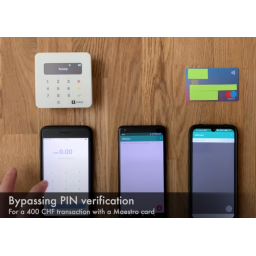
Tim naučnika sa Univerziteta ETH u Cirihu pronašao je način da se zaobiđu PIN kodovi na beskontaktnim karticama Mastercard i Maestro.
Ranjivost koja je sada zakrpljena, omogućila bi sajber kriminalcima da koriste ukradene Mastercard i Maestro kartice za plaćanje skupih proizvoda, a da ne moraju da unose PIN kodove za beskontaktno plaćanje.
Napad bi se mogao lako primeniti u realnom životu ako se otkriju nove greške u beskontaktnim protokolima.
Ideja koja stoji iza napada koji su istraživači opisali kao “čovek u sredini” (Man-in-the-Middle, MitM) je da se napadač umeša između ukradene kartice i PoS terminala. Da bi to postigao, napadaču je potrebna ukradena kartica, dva Android pametna telefona i prilagođena Android aplikacija.
Aplikacija je instalirana na oba pametna telefona, koji služe kao emulatori. Jedan pametni telefon se postavlja u blizini ukradene kartice i delovaće kao PoS emulator, koji treba da prevari karticu da pokrene transakciju i podeli podatke, dok će drugi pametni telefon delovati kao emulator kartice i prevarant će ga koristiti za dostavljanje izmenjenih detalja transakcije PoS terminalu u prodavnici.
Sa tačke gledišta PoS operatera, napad izgleda kao da klijent plaća svojom aplikacijom za mobilno plaćanje, ali u stvarnosti prevarant šalje izmenjene detalje transakcije dobijene sa ukradene kartice.
Naučnici su istu ovu šemu napada koristili prošle godine kada su otkrili način da se zaobiđu PIN-ovi za beskontaktno plaćanje Visa karticama.
Napad, opisan u naučnom radu objavljenom u septembru 2020. godine, omogućio je istraživačima da presretnu Visa podatke o beskontaktnom plaćanju, a zatim izmene detalje transakcije da bi se PoS terminal prevario da su PIN i identitet vlasnika kartice već verifikovani i potvrđeni na uređaju, zbog čega PoS nije morao da vrši ove provere.
Iako se činilo da je napad isuviše dobar da bi bio istinit, istraživači su rekli da su ga uspešno testirali sa karticama Visa Credit, Visa Debit, Visa Electron i V Pay u stvarnom svetu kako bi izvršili transakcije od 200 švajcarskih franaka, što je iznad ograničenja za PIN za švajcarske banke .
Međutim, tim naučnika iz Ciriha nastavio je istraživanje i usredsredio se na zaobilaženje PIN-a na drugim vrstama kartica koje nisu koristile Visa protokol beskontaktnog plaćanja.
U naučnom radu objavljenom u februaru i predstavljenom ovog meseca na USENIX konferenciji o bezbednosti, istraživački tim je rekao da je otkrio sličan problem sa beskontaktnim plaćanjem i sa Mastercard i Maestro karticama.
Razlika u ovom napadu je u tome što umesto da kažu PoS terminalu da je PIN već verifikovan, istraživači bi prevarili PoS terminal da pomisli da transakcija dolazi sa Visa kartice umesto sa Mastercard/Maestro kartice modifikujući Identifikator aplikacije (AID) legitimne kartice sa AID Visa kartice: A0000000031010. Napadač zapravo izvodi “Visa napad” od prošle godine i plaća proizvod bez navođenja PIN-a.
Istraživači su rekli da su uspešno testirali ovaj napad Mastercard Credit i Maestro karticama, sa transakcijama do 400 švajcarskih franaka.
Oni su objavili i video koji prikazuje koliko je lak i brz napad i kako zaposleni u prodavnicama nemaju šanse da razlikuju prevaranta koji koristi ovu tehniku od legitimnog kupca koji plaća svojim pametnim telefonom.
Istraživački tim je rekao da je o svom istraživanju obavestio i Visa i Mastercard, u čijem je vlasništvu brend Maestro.
Mastercard je ranije ove godine ispravio ove propuste, ali izgleda da Visa još uvek nije rešila ovaj problem.
Naučnici su rekli da neće objaviti svoju Android aplikaciju koju su koristili za ove napade kako bi se sprečila njena zloupotreba.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



