





 Pratite nas preko RSS-a
Meta predstavila novu ekstenziju koja vam pomaže da proverite da li vam je WhatsApp u veb pregledaču hakovan
Vesti, 14.03.2022, 11:30 AM
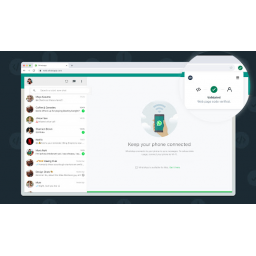
Meta Platforms najavila je Code Verify, novu ekstenziju za veb pregledače koja ima za cilj da poboljša bezbednost veb verzije WhatsAppa, koji je u vlasništvu Mete. Ekstenzija funkcioniše tako što potvrđuje da kodom veb verzije WhatsAppa nije manipulisano. Cilj je da potencijalnom napadaču bude mnogo teže da kompromituje podatke ili privatnost šifrovanih poruka korisnika WhatsAppa kada koriste veb verziju servisa.
WhatsApp je prošle godine pokrenuo beta verziju WhatsApp Weba za više uređaja koja omogućava istovremeno korišćenje WhatsAppa na 4 uređaja i kada telefon nije aktivan niti povezan na mrežu. WhatsApp kaže da je od pokretanja ove funkcije, primećeno povećanje broja ljudi koji WhatsAppu pristupaju preko veb pregledača, što je kompaniji donelo nove bezbednosne izazove.
Code Verify je dodatak otvorenog koda koji je dizajniran da „automatski proveri autentičnost WhatsApp veb koda koji se servira vašem veb pregledaču“, objasnila je Meta u svom saopštenju. Drugim rečima, cilj Code Verify je da se potvrdi integritet veb aplikacije i da se uveri da nije manipulisana radi ubacivanja zlonamernog koda.
Sistem radi sa Cloudflareom koji radi proveru upoređivanjem kriptografskog heša JavaScript koda WhatsApp Weba koji deli Meta sa lokalno izračunatim hešom koda koji se pokreće u pregledaču.
Code Verify treba da bude fleksibilan u smislu da svaki put kada se ažurira kod za WhatsApp Web, kriptografska heš vrednost će se ažurirati automatski u tandemu, tako da se kod koji se servira korisnicima sertifikuje u hodu.
Nema ničeg posebno novog u vezi sa bezbednosnim metodama koje koristi Code Verify. Ali njegova vrednost je u automatizaciji procesa provere koda, što svima olakšava razumevanje i korišćenje bez obzira na njihovo tehničko znanje.
Kada se izvrši provera, ekstenzija koristi sistem semafora da vam pokaže da li ima problema. Zelena znači da je sve u redu, a narandžasta znači da ćete možda morati da osvežite stranicu ili da imate drugu ekstenziju pregledača koja ometa Code Verify. Crvena znači da postoji problem, a ekstenzija će moći da pomogne korisnicima da ga reše.
Meta je naglasila da ekstenzija neće čitati niti pristupati porukama koje šaljete ili primate, i da neće znati da li ste preuzeli ekstenziju. Dodatak takođe neće evidentirati nikakve podatke, metapodatke ili korisničke podatke i neće deliti nikakve informacije sa WhatsAppom a nijedan od ovih podataka se neće slati Cloudflareu.
Meta je objavila izvorni kod za Code Verify na GitHubu, otvarajući vrata drugim veb sajtovima da iskoriste njegove bezbednosne funkcije.
Ekstenzija je sada dostupna za Chrome i Edge, a Meta kaže da planira da objavi dodatke za Firefox i Safari kako bi postigla isti nivo bezbednosti u svim veb pregledačima.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



