





 Pratite nas preko RSS-a
Microsoft i Facebook će sponzorisati program za nagrađivanje bagova koji su pretnja internetu u celini
Vesti, 08.11.2013, 08:01 AM
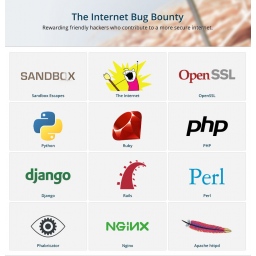
Pored sopstvenih programa, Microsoft i Facebook će ubuduće zajedno finansirati novi program nagrada za hakere i istraživače koji pronađu bagove koji budu ocenjeni kao pretnja stabilnosti i bezbednosti interneta u celini.
Program Internet Bug Bounty ima za cilj da učini internet bezbednijim i motiviše hakere da svoje znanje stave u službu opšte dobrobiti. Program će kontrolisati stručnjaci kompanija Microsoft i Facebook, zajedno sa saradnicima iz Google-a, firme iSec Partners, i web sajta Etsy.
Nagrade za one koji otkriju ranjivosti u programskim jezicima otvorenog koda, web aplikacijama, HTTP serverima, Open SSL implementaciji, sandbox-u Chrome-a, IE, Adobe Reader-a i Flash-a i internetu uopšte gledano će se kretati u rasponu od 500 do 5000 dolara po bagu, a kompanije koje su sponzori programa će informacije o tome prosleđivati proizvođačima softvera.
Uslov za učešće u programu je otvaranje naloga na web sajtu hackerone.com što će od hakera zahtevati da unesu ime ili nadimak, email adresu, korisničko ime i lozinku.
Kompanijama i organizacijama u čijim proizvodima se otkriju ranjivosti je zabranjeno da prete, kažnjavaju ili prijavljuju nadležnim organima hakere koji odgovorno objave informacije o ranjivostima.
Prilikom prijavljivaja baga nije neophodno i dostavljanje PoC exploit koda. Kompanija čiji je to proizvod će biti automatski obaveštena o tome i imaće rok od 30 dana da ispravi propust i 180 da da javno objavi njegovo postojanje. Ako ne odgovori na prijavu u roku od 7 dana, informacije o bagu biće javno objavljene 30 dana posle pokušaja da se kompanija u čijem je proizvodu pronađen bag obavesti o tome.
Minimalni iznosi novčanih nagrada zavisiće od toga u kojim proizvodima su pronađeni bagovi. Tako na primer, za “internet” je nagrada 5000 dolara, za Open SSL 2500 dolara, za Perl 1500 dolara a za Nginx 500 dolara. Maksimalni iznosi nagrada nisu definisani i zavisiće od ozbiljnosti baga i od kvaliteta prijave.
Ovo nije prva ovakva inicijativa. Prošlog meseca Google je objavio da će proširiti svoj program za nagrađivanje bagova tako što će nagrađivati programere za zakrpe koje unapređuju bezbednost OpenSSL, OpenSSH, BIND i nekoliko drugih open source paketa koji su veoma važni za stabilnost i bezbednost interneta.
Više detalja o programu Internet Bug Bounty možete naći na web sajtu programa na adresi https://hackerone.com/ibb

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



