





 Pratite nas preko RSS-a
Microsoft najavio da kreće u borbu protiv sajber kriminalaca koji zloupotrebljavaju legitimni softver Cobalt Strike
Vesti, 07.04.2023, 10:30 AM
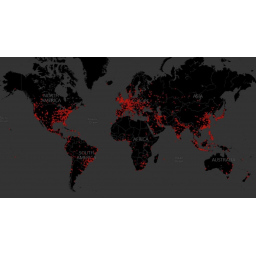
Microsoftu i dvema partnerskim organizacijama sud je odobrio da krenu u istragu infrastrukture koja je povezana sa masovnom zloupotrebom Cobalt Strikea, legitimnog alata za testiranje koji su hakeri mnogo puta koristili za napade.
Jedinica za digitalne zločine (DCU) Microsofta, zajedno sa neprofitnim Centrom za razmenu i analizu zdravstvenih informacija (Health-ISAC) i proizvođačem softvera Fortra, objavila je da su „krekovane, zastarele kopije Cobalt Strikea i Microsoftov softver sajber kriminalci koristili za distribuciju zlonamernog softvera, uključujući ransomware“.
Cobalt Strike kompanije Fortra je protivnički simulator i softver za testiranje penetracije koji se koristi za otkrivanje ranjivosti i planiranje odgovora, ali starije verzije programa su široko korišćene od strane sajber kriminalaca.
31. marta, američki Okružni sud za istočni okrug Njujorka izdao je nalog kojim dozvoljava ovim entitetima da krenu za „zlonamernom infrastrukturom“ koja se koristi u napadima, kao što su serveri za komandu i kontrolu.
Microsoft je objasnio da im sudski nalog omogućava da obaveste „relevantne internet provajdere i CERT timove“ i da uz njihovu pomoć „prekinu vezu između kriminalnih operatera i zaraženih računara žrtava“. Kompanija je dodala da inicijativa uključuje tužbe za autorska prava za korišćenje softvera koji je „promenjen i zloupotrebljen da bi se nanela šteta“.
Koristeći „detekciju, analizu, telemetriju i reverzni inženjering“, Microsoft i partneri su pratili infrastrukturu širom sveta, uključujući Kinu, SAD i Rusiju, kao i grupe (koje finansiraju države) u Rusiji, Kini, Vijetnamu i Iranu koje koriste krekovane kopije Cobalt Strikea.
Prema saopštenju, softver je korišćen u više od 68 ransomware napada na zdravstveni sektor u više od 19 zemalja. Krekovanu verziju softvera takođe je koristila ransomware grupa Conti za napad na vladu Kostarike.
Microsoft i njegovi partneri sarađuju sa Odeljenjem za sajber kriminal FBI, američkom Nacionalnom radnom grupom za sajber istrage (NCIJTF) i Evropskim centrom za sajber kriminal (EC3).
Bob Erdman, pomoćnik potpredsednika za razvoj u Fortri, rekao je da kompanija pokušava da uspori sajber kriminalce koji zloupotrebljavaju njene proizvode već neko vreme.
„Fortra troši značajne resurse na istraživače, infrastrukturu i pravne procese za borbu protiv ovih pretnji, kao i da poboljša proizvod u svakoj verziji kako bi zlonamernim akterima otežala zloupotrebu“, rekao je on.
Naslovna fotografija: Microsoft

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



