





 Pratite nas preko RSS-a
Microsoft potvrdio da su sirijski hakeri kompromitovali email naloge zaposlenih, SEA najavljuje nove napade
Vesti, 16.01.2014, 07:26 AM
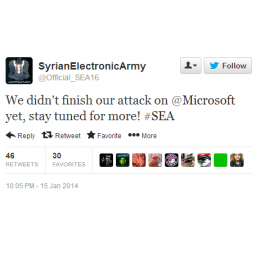
Iako je Sirijska elektronska armija (SEA) na Twitter-u objavila dokaze, emailove osoblja Microsoft-a, sada je stigla i zvanična potvrda iz kompanije: Microsoft je priznao da je osim hakovanja dva Twitter naloga kompanije i oficijelnog bloga, SEA proteklog vikenda kompromitovala i internu email prepisku zaposlenih u Microsoft-u.
SEA je na Twitter-u objavila nekoliko snimaka emailova koji pripadaju zaposlenima u Microsoft-u, a među njima i Stiva Klejtona, čoveka u čijoj se nadležnosti nalaze hakovani blog i Twitter nalozi.
Postojala je sumnja da li su emailovi pravi, ali je Microsoft-ovo saopštenje razjasnilo nedoumice.
U saopštenju kompanije se kaže da je mali broj email naloga i naloga na društvenim mrežama zaposlenih u Microsoft-u kompromitovan u sajber napadu u kome je korišćen metod društvenog inžinjeringa koji se naziva fišing, ali da korisnički podaci nisu kompromitovani. Iz kompanije kažu da nastavljaju da deluju tako da zaštite zaposlene i naloge od ovakvih napada.
Microsoft ipak nije zalazio u detalje u vezi odgovornosti zaposlenih čiji su nalozi kompromitovani.
SEA je objavila emailove troje zaposlenih u Microsoft-u, što može značiti da su ostali uspešno prošli test fišera ako se pretpostavi da su ovim napadima bili izloženi i drugi zaposleni u kompaniji.
Ipak, ostaje utisak da je interna bezbednost u Microsoft-u manjkava.
SEA je u sredu na Twitter-u najavila Microsoft-u da se mogu očekivati novi napadi.
Godina nije započela dobro za Microsoft jer je početkom meseca hakovan i zvanični Twitter nalog Skype-a koji je u vlasništvu kompanije. Možda je vreme da zaposleni u Microsoft-u “obnove gradivo” koje se tiče bezbednosti i zaštite.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



