





 Pratite nas preko RSS-a
Sirijska elektronska armija hakovala Microsoft-ov blog i Twitter naloge
Vesti, 13.01.2014, 07:37 AM
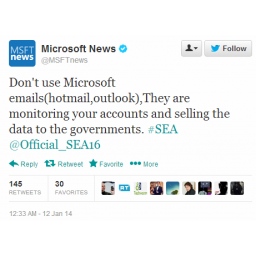
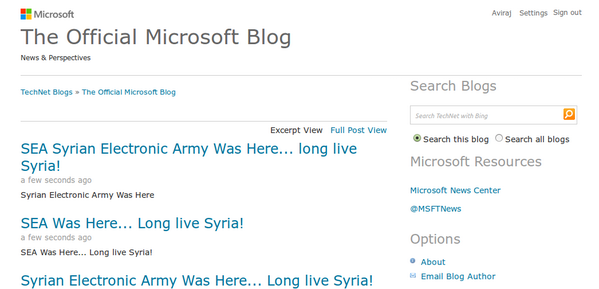
Sirijska elektronska armija je ovog vikenda postidela Microsoft hakujući dva zvanična Twitter naloga kompanije, @MSFTnews i @XboxSupport, ali i oficijelni blog kompanije TechNet (blogs.technet.com) na kome je grupa ostavila poruke kao dokaz da je blog hakovan.
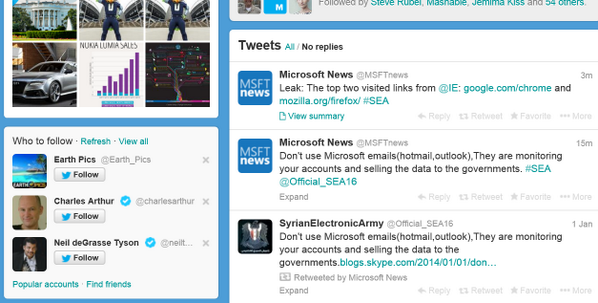
Tako smo sa Twitter naloga Microsoft News (@MSDTnews) mogli videti preporuku da se ne koriste Microsoft-ovi emailovi, Hotmail i Outlook, zato što ih Microsoft nadgleda i prodaje podatke vladama.
Microsoft-ov blog nije radio neko vreme “zbog održavanja”, a kompanija je ubrzo povratila kontrolu nad Twitter nalozima.
Sudeći po onome što su objavili sa svog Twitter naloga (@Official_SEA16), izgleda da su sirijski hakeri imali pristup internom email sistemu Microsoft-a, o čemu govore screenshot-ovi interne komunikacije Microsoft-ovog PR tima i Stiva Klejtona, menadžera zaduženog za Microsoft-ove korporativne medijske platforme.
Grupa koja podržava sirijskog predsednika Bašara el Asada je pre manje od dve nedelje hakovala Twitter nalog, Facebook stranicu i blog Skype-a koji je u vlasništvu Microsoft-a, objavljujući isto upozorenje o saradnji Microsoft-a sa vladama. Taj napad je realizovan najverovatnije zahvaljujući tome što su hakeri SEA uspeli da ukradu lozinku od jednog od članova tima kompanije zaduženog za društvene medije. Moguće je i da je SEA uspela da dođe do lozinke email naloga nekog od zaposlenih u Skype-u i da odatle prikupi potrebne informacije o lozinkama (ili još gore, o jednoj lozinki za različite naloge).
Sirijski hakeri, koji su se proslavili hakovanjem naloga brojnih medijskih kuća i kompanija tokom prošle godine, koristeći pri tom jednostavne tehnike fišinga, po svemu sudeći nemaju nameru da odustanu. S obzirom da je reč o haktivistima,i da su njihovi motivi političke prirode, izbor Microsoft-a kao mete nije neobičan s obzirom da je Microsoft jedna od kompanija koja je, prema onome što je otrkio Edvard Snouden, sarađivala sa NSA u masovnom nadzoru korisnika servisa velikih internet kompanija.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



