





 Pratite nas preko RSS-a
Microsoft upozorio na bag u Remote Desktop Protocol: Milioni računara ugroženi
Vesti, 14.03.2012, 01:10 AM
Microsoft je juče upozorio korisnike Windows-a da bez odlaganja primene MS12-020 ažuriranje zbog novootkrivene slabosti koja omogućava napadaču da daljinski pokrene proizvoljan kod na ranjivom sistemu, instalira programe, pregledava, menja i briše podatke ili čak kreira nove naloge sa administratorskim pravima.
Kritična ranjivost u Remote Desktop Protocol treba posebno da zabrine sistem administratore u kompanijama i organizacijama koji najčešće koriste ovu funkciju za rešavanje problema sa email serverima, POS terminalima i drugim sistemima sa problemima u funkcionisanju. RDP se koristi i za upravljanje Windows računarima prilikom povezivanja sa servisima u cloud sistemu. To znači da su zbog ranjivosti u RDP milioni računara u opasnosti od infekcije kompjuterskim crvom koji se širi eksponencijalno, kao što je to bio slučaj sa Nimda i Code Red 2001. godine.
Ranjvost koja pogađa sve verzije Windows-a, počev od Windows XP, i uključujući i "developer preview" verziju Windows 8, prijavio je Microsoft-u, preko ZDI servisa, Luiđi Auriema, italijanski istraživač specijalizovan za propuste u industrijskim kontrolnim sistemima. Iz kompanije kažu da još uvek ne znaju da se novootkiveni bag aktivno iskorišćava. Ipak, imajući u vidu da bi ranjvost mogla biti vrlo atraktivna za napadače, treba očekivati da exploit za nju bude razvijen u narednih mesec dana, smatraju u kompaniji.
Iako je RDP isključen u osnovnom podešavanju, Microsoft je ipak apelovao na korisnike da bez odlaganja primene preporuke kompanije.
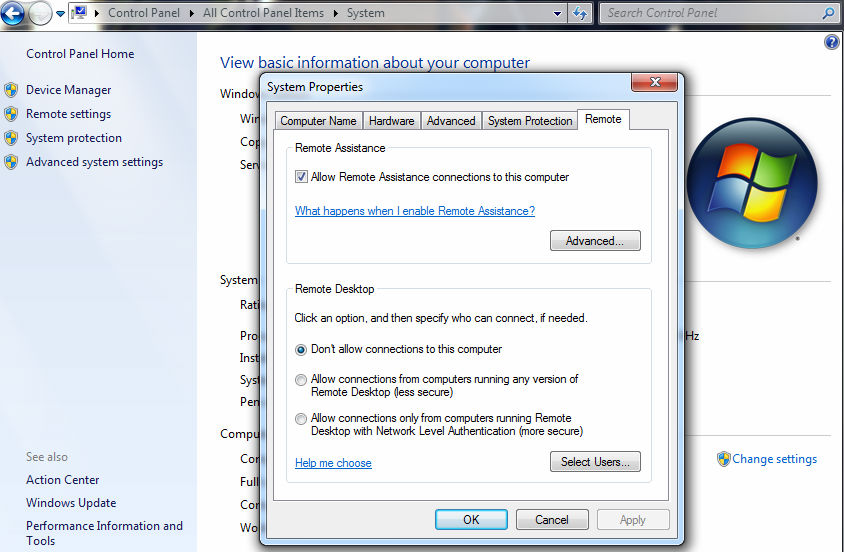
Ranjivost je moguće iskoristiti samo ukoliko je RDP uključen. Zbog toga iz Microsoft-a savetuju korisnicima da smanje rizik za sistem aktiviranjem opcije u okviru RDP nazvane Network Level Authentication (NLA) koja zahteva od napadača identifikaciju za server pre pokušaja iskorišćavanja ranjivosti.
Funkcija Remote Assistance u Windows-u omogućava korisnicima da odaberu sigurniju (“more secure”) ili manje bezbednu (“less secure”) opciju. Na računarima na kojima je RDP uključen u manje sigurnom modu, ništa ne blokira izvršenje preautorizacionog koda.
Microsoft je u utorak objavio šest zakrpa, u okviru redovnog mesečnog ažuriranja, a RDP bag je jedini dobio oznaku "kritičan".

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



