





 Pratite nas preko RSS-a
Mogući krivci za napad na Sony severnokorejski hakeri
Vesti, 30.11.2014, 22:55 PM
U kompaniji Sony Pictures Entertainment istražuju mogućnost da su za prošlonedeljni napad na kompaniju koji je svaki računar u mreži kompanije praktično učinio neupotrebljivim, odgovorni severnokorejski hakeri, koji su možda delovali iz Kine. Ovu informaciju objavio je sajt Re/code koji se pozvao na izvore iz kompanije koji su upoznati sa detaljima istrage.
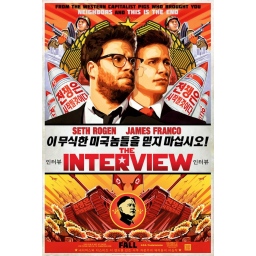
Trenutak napada se poklapa sa predstojećom premijerom filma holivudskog glumca i režisera Seta Rogena “The Inerview”, u produkciji kompanije Sony, o zaveri CIA da ubije severnokorejskog lidera Kim Džong Una. Severnokorejski mediji, ali i zvanični Pjongjang okarakterisali su ovaj film kao “rušilački akt terorizma” i “napad na najviše rukovodstvo Demokratske narodne republike Koreje” i zapretili SAD i drugim državama “nemilosrdnom odmazdom” ako se film prikaže.
Reč je o komediji koja govori o dvojici slavnih novinara koji dobijaju retku priliku da intervjuišu severnokorejskog vođu a koje CIA vrbuje da ubiju Kim Džong Una.
Sada Sony i eksperti za bezbednost koje je kompanija angažovala istražuju mogućnost da su napad izveli severnokorejski hakeri koji su delovali iz Kine.
U napadu koji se dogodio u ponedeljak, pojavljuje se ime “Guardians od Peace”, hakerske grupe koja je ostavila poruku na računarima zaposlenih u kompaniji u kojoj je zaprećeno objavljivanjem osetljivih podataka koji su ukradeni sa Sonyjevih servera, ako se ne ispune zahtevi napadača.
Neki od tih fajlova pojavili su se na Redditu, ali njihova verodostojnost nije potvrđena. Pored toga, na torrent sajtovima su se pojavili filmovi koje bioskopska publika još uvek nije videla. Među njima su filmovi "Stiil Alice" čije je premijerno prikazivanje u SAD zakazano za 16. januar 2015., "Mr Turner" i "Annie" koji su premijerno trebalo da budu prikazani 19. decembra i "To Write Love on Her Arms" čija je premijera zakazana u martu iduće godine.
Napad je primorao kompaniju da zabrani zaposlenima pristup računarima, tako da su oni bili prinuđeni da uzmu olovku i papir kako bi mogli da nastave sa svojim poslovima.
Iz same kompanije je stiglo samo obaveštenje da je došlo do poremećaja u radu sistema i da oni rade na rešavanju problema.
Re/code je podsetio na prošlogodišnji napad na južnokorejske TV stanice kao i na finansijski sistem ove zemlje, za koji je Južna Koreja optužila severnog suseda. I u tom slučaju su računari u televizijskim kućama bili neupotrebljivi, a napad je takođe paralisao južnokorejsku mrežu bankomata, onemogućavajući ljude da podignu novac sa svojih računa.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



