





 Pratite nas preko RSS-a
Nekada najtraženiji haker u svetu sada prodaje vlastima 0-day exploite
Vesti, 26.09.2014, 10:59 AM
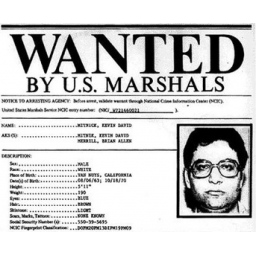
Kevin Mitnik je devedesetih bio najpoznatiji haker u svetu koji se proslavio upadima u mreže praktično svih velikih tehnoloških kompanija, kao što su IBM, Nokia, Motorola, Sun Microsystems i mnoge druge. Dve i po godine je trajala potera FBI za njim, pa je u trenuku kada je uhvaćen slovio za najtraženijeg hakera u svetu.
Nakon što je 1995. uhapšen, proveo je pet godina u zatvoru, a posle odsluženja zatvorske kazne, počeo je da radi kao white hat haker i savetnik za bezbednost, pomažući kompanijama da se zaštite od hakerskih napada.
Sada je Mitnik odlučio da još jednom promeni boju šešira, i da uđe u sivu zonu, nudeći kompanijama i vladama svoj "Absolute Zero Day Exploit Exchange", servis koji prodaje “ekskluzivne” exploite za neispravljene bezbednosne propuste po ceni od 100000 dolara.
Mitnik je svoj novi biznis započeo pre šest meseci, ali je to saopštio tek krajem prošle nedelje.
Mitnik kaže da exploite koje on nudi kompanijama i vladama razvijaju istraživači koje je on angažovao, kao i spoljni saradnici.
Na pitanje šta njegovi klijenti rade sa tim exploitima, Mitnik je u intervjuu koji je dao sajtu Wired rekao: “Kada imamo klijenta koji želi 0-day ranjivost iz bilo kog razloga, mi ne pitamo, a ustvari, ne bi nam ni rekli.” On je objasnio da oni kupuju od istraživača 0-day exploite i da ih zatim preprodaju svojim klijentima.
Postoje dve opcije. Jedna koja omogućava klijentima da plate ekskluzivno pravo na upotrebu bilo kog exploita koji pronađu Mitnikovi istraživači, a druga opcija funkcioniše kao premium servis koji omogućava klijnetima da traže da se pronađu 0-day ranjivosti u softveru koji sami izaberu.
Mitnik je odbio da kaže ko su njegovi klijenti, kao i to koliko je exploita prodao do sada.
Na web sajtu koji je pokrenut prošle nedelje, Mitnik je ponudio bezbednosnim istraživačima i hakerskoj zajednici da iskoriste njegovu firmu za povezivanje sa vladama i kompanijama koje kupuju exploite.
Prodaja potencijalnih alata za nadzor vladinim agencijama izazvala je žestoke rasprave u bezbednosnoj zajednici o etici hakera koji to rade. Sada to radi i Kevin Mitnik, koji je devedesetih postao simbol ugnjetavanja od strane vlasti, kada je proveo četiri i po godine u zatvoru i osam meseci u samici pre samog suđenja zbog optužbi za hakovanje.
Zanimljivo je i to što istovremeno sa prodajom alata koji omogućavaju špijuniranje ljudi, Mitnik sprema knjigu koja će se zvati “Umetnost nevidljivosti”, za koju autor obećava da će naučiti čitaoce kako da se sakriju od “Velikog brata”.
Mitnik kaže da njegovi kupci nisu nužno iz redova vlasti, već da bi za njegove exploite mogle biti zainteresovane i antivirusne kompanije kao i kompanije koje proizvode softver koje bi plaćale za informacije o ranjivostima u svojim sopstvenim proizvodima. Mitnik ističe da ne želi da pomaže vladinim agencijama u špijuniranju ljudi, podsećajući na svoju istoriju odnosa sa vlastima koje su ga zatvorile u samicu.
Mitnik nije jedini haker koji je video priliku na rastućem sivom tržištu 0-day exploita. Time se bave i drugi, kao što su firme Vupen, Netragard, Exodus Intelligence i druge.
Iako ovakva trgovina nije nezakonita, kritičari kažu da ovakvi servisi imaju “labavu” politiku kada je reč o klijentima, koji mogu biti represivni režimi, pa čak i kriminalci koji tako dobijaju pristup opasnim hakerskim alatima.
Međutim, Mitnik tvrdi da on pažljivo proverava svoje kupce i da nikada ne bi trgovao sa vladama kao što je ona u Siriji, kao ni sa kriminalnim organizacijama.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



