





 Pratite nas preko RSS-a
Nemačka: Nema dokaza da je Rusija koristila Kaspersky softver za hakovanje
Vesti, 12.10.2017, 12:30 PM
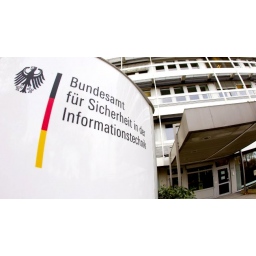
Nemačka federalna kancelarija za informatičku bezbednost (BSI) saopštila je juče da nema dokaza koji bi potvrdili izveštaje medija da su ruski hakeri koristili antivirusni softver kompanije Kaspersky Lab za špijuniranje američkih vlasti.
"Ne planiramo da upozorimo protiv upotrebe Kaspersky proizvoda jer BSI nije našao dokaze o lošem ponašanju kompanije ili slabosti u njenom softveru", kaže se u emailu koji je BSI poslao Rojtersu kao odgovor na pitanja o najnovijim izveštajima medija.
Njujork Tajms je u utorak objavio da su izraelski obaveštajci špijunirali ruske hakere koji rade za rusku vladu i da su tako otkrili da su oni koristili Kaspersky softver da bi pronašli podatke američkih državnih agencija.
Mediji su ovih dana izvestili da su Rusi ukrali poverljive dokumente od američke Nacionalne bezbednosne agencije (NSA), odnosno od jednog od zaposlenih u agenciji koji je prekršio protokole i čuvao dokumente na kućnom računaru na kome je bio instaliran Kaspersky antivirus.
Američka vlada je prošlog meseca naredila državnim institucijama da uklone softver Kaspersky Laba sa računara, navodeći kao razlog to da je kompanija sa sedištem u Moskvi podložna uticaju Kremlja.
Kaspersky Lab je više puta demantovao ovakve tvrdnje i optužbe da je kompanija umešana u rusko hakovanje.
"Kaspersky Lab nikada nije i nikada neće pomagati bilo kojoj vladi u svetu u sajber špijunaži", kaže se u saopštenju koje je kompanija poslala Njujork Tajmsu.
Nemačka BSI koji takođe koristi Kaspersky proizvode za tehničke analize saopštila je da je u kontaktu sa američkim zvaničnicima i obaveštajnim agencijama u vezi ovog pitanja tako da bi mogla da preduzme korake i brzo upozori ako to bude potrebno.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



