





 Pratite nas preko RSS-a
Nevidljivi fišing napad u ''Režimu aplikacije'' veb pregledača
Vesti, 10.10.2022, 09:00 AM
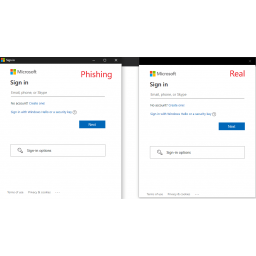
Istraživač bezbednosti mr.d0x, koji je postao poznat po metodu napada "pregledač u pregledaču" (BitB) koji je pokazao ranije ove godine, sada je demonstirao novu tehniku fišing napada u Režimu aplikacije u veb pregledačima zasnovanim na Chromiumu. Ovaj režim se može zloupotrebiti za kreiranje „realističnih aplikacija za fišing na računaru“.
Režim aplikacije pokreće veb sajt u zasebnom prozoru pregledača, prikazujući ikonicu veb sajta i sakrivajući adresnu traku.
Prema objašnjenju mr.d0xa, napadač može da prikaže lažnu adresnu traku na vrh prozora i prevari korisnike da unesu svoje podatke u lažne obrasce za prijavljivanje.
„Iako je ova tehnika više namenjena internom fišingu, tehnički je možete koristiti u scenariju spoljnog fišinga“, rekao je mr.d0x. „Ove lažne aplikacije možete isporučiti nezavisno kao fajlove.“
Fišing sajt koji kontroliše napadač može da zatvori prozor odmah nakon što korisnik unese akreditive ili promeni veličinu i pozicioniranje da bi se postigao željeni efekat.
Mehanizam napada osim na Windowsu, funkcioniše i na drugim operativnim sistemima, kao što su macOS i Linux, što ga čini potencijalnom pretnjom za više platformi. Međutim, uspeh napada zavisi od činjenice da napadač već ima pristup računaru mete.
Srećom, Google postepeno ukida podršku za Chrome aplikacije u korist progresivnih veb aplikacija (PWA) i tehnologija veb standarda, a očekuje se da će ova funkcija biti potpuno ukinuta u Chromeu 109 ili novijim verzijama za Windows, macOS i Linux.
Google je rekao da je „funkcija --app zastarela pre nego što je ovo istraživanje objavljeno“ i da treba uzeti u obzir njen potencijal za zloupotrebu u kontekstu njene budućnosti.

Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



