





 Pratite nas preko RSS-a
Nigerijski prevaranti nisu što su nekad bili, sada ciljaju firme i koriste trojance
Vesti, 05.08.2016, 09:00 AM
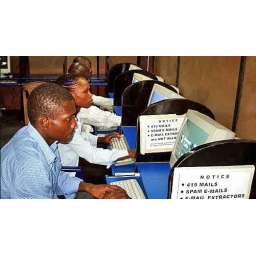
Nigerijski sajber kriminalci nisu što su nekad bili. Čuvenog “nigerijskog princa” i “prevaru 419” zamenili su malverima, a kućne korisnike računara koji su bili njihovi ciljevi poslovnim korisnicima, firmama protiv kojih koriste takozvane BEC tehnike (Business Email Compromise).
Dugi niz godina internet je bio preplavljen spam emailovima, koje su u većini slučajeva slale nigerijske kriminalne grupe koje su pokušavale da prevare korisnike i izvuku od njih novac. Ove grupe su same sebe zvale “yahoo-yahoo boys”, “yahoo boiz” ili “G-boys”.
Kako je prolazilo vreme, a internet populacija postajala edukovanija, njihove taktike su postale suviše poznate i prepoznatljive, tako da je promena bila neizbežna.
Nigerijske grupe su se preusmerile na firme i počele da koriste BEC (Business Email Compromise) I BES (Business Email Spoofing) taktike, ciljajući komunikacije između kompanija, da bi pronašle porudžbine i fakture.
Nigerijski kriminalci pokušavaju da kompromituju email servere ili email naloge da bi našli kontakte vodećih ljudi u firmama, a zatim registruju slične domene da bi mogli da deluju kao posrednici u email komunikaciji.
U većini slučajeva oni šalju nespretno izmenjene fakture u formi PDF fajlova, kojima dodaju svoj bankovni račun umesto pravog. Druga taktika koju koriste su emailovi u kojima se predstavljaju kao neki od vodećih ljudi u kompaniji, koji navodno zahtevaju hitno plaćanje. Prva taktika je uspešnija od druge jer je teže uočiti prevaru.
Istraživači SecureWorksa otkrili su grupu koju su nazvali “Wire-Wire Group 1” (WWG1) ili “Threat Group-2798” (TG-2798) koja takođe cilja firme.
Grupa koristi pogodnosti koje pružaju trojanci za daljinski pristup (RAT, Remote access trojan), koje masovno šalju žrtvama. Malver se koristi za infekciju ciljeva, preuzimanje kontrole nad njihovim računarima i prikupljanje informacija. Istraživači kažu da grupa i nije baš naročito vešta u rukovanju malverom, ali da ima jednog člana koji rukovodi ovom operacijom.
U prilog tome govori podatak da je grupa uspela da inficira jedan od svojih računara, omogućavajući istraživačima da otkriju kako grupa deluje.
Grupa WWG1 ima više od 30 članova, od kojih većina ima između 20 i 40 godina, rade od kuće, ne razmeću se svojim bogatstvom na društvenim mrežama, i veoma su aktivni u svojim lokalnim crkvama.
Oni se veoma razlikuju od nekadašnjih Nigerijaca, srednjoškolaca koji su delovali iz sajber kafea i razmetali se na društvenim mrežama.
Ono što SecureWorks savetuje firmama je primena dvofaktorne verifikacije za poslovne i lične email naloge. Firme treba da proveravaju kontrolne panele korporativnih emailova i da obrate pažnju na sumnjiva pravila o preumeravanju, da pažljivo proveravaju račune na koje uplaćuju novac, i da sa svojim poslovnim partnerima proveravaju uplate ali ne preko emaila nego na druge načine.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



