





 Pratite nas preko RSS-a
Nova ranjivost u Adobe Reader-u
Vesti, 03.04.2010, 16:10 PM
Nastavlja se otkrivanje i (na žalost) uspešno iskorišćavanje ranjivosti u najpoznatijem proizvodu Adobe-a - Acrobat Reader.
Pre nekoliko dana dobili smo zanimljiv PDF fajl (detektovan kao Exploit.JS.Pdfka.bui ) koji je sadržao 'exploit' za CVE-2010-0188 ranjivost, koja je prvobitno bila otkrivena u februaru i to u Acrobat/Reader verziji 9.3 i starijim.
Prvo što upada u oči je namerno izmenjena TIFF slika unutar PDF fajla.
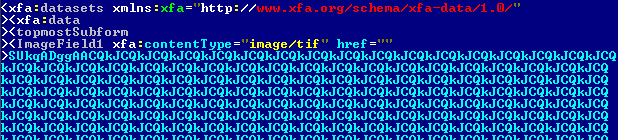
Ranjivost - 'buffer overflow' (prekoračenje kapaciteta memorije) - se manifestuje kada se pristupi delu u kojem je slika. Napad se izvodi korišćenjem tehnike 'heap spraying', metode koja se primenjuje u slučaju mnogih 'exploit'-a na proizvodima koji rade pod JavaScript kodom, a kao primer možemo navesti nedavni napad Aurora gde se upravo ova tehnika koristila.
Ako je gore spomenuta ranjivost uspešno iskorišćena, povratna adresa je prepisana prethodno definisanom adresom 0xC0C0C0C0. To je mesto sa kojeg cyber-kriminalci pokreću svoj štetni kod.
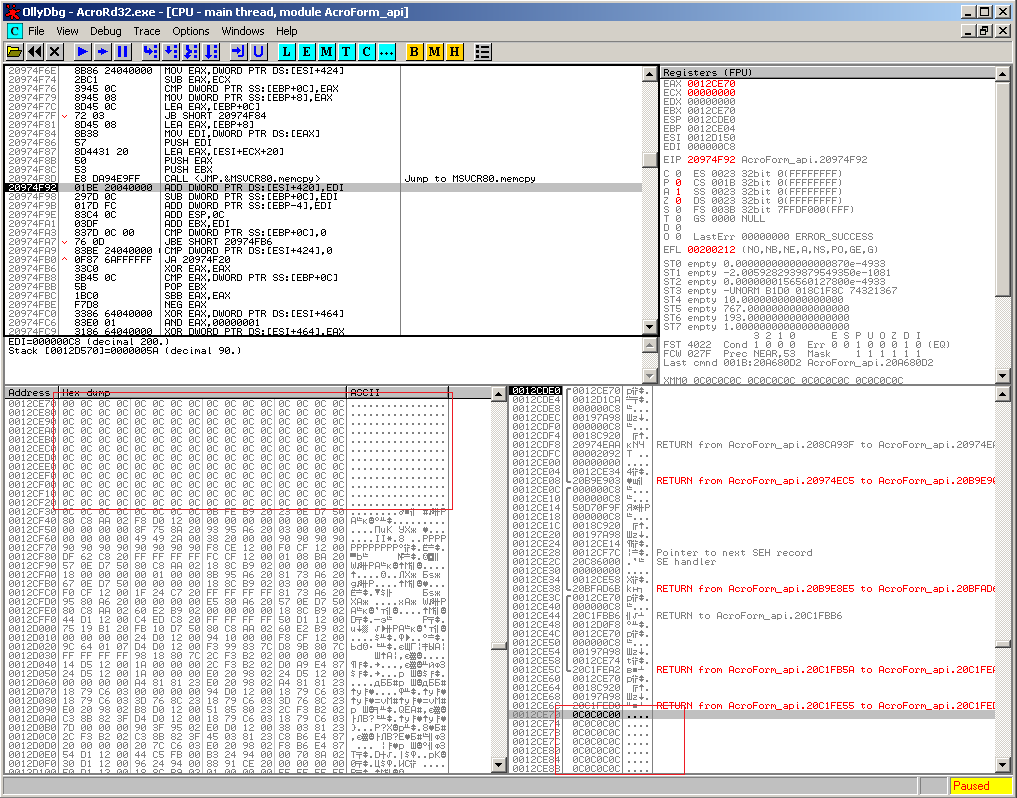
Posle ovoga, izvršavanje ide na adresu koja sadrži 'shellcode', koji u početku dešifruje svoje telo a zatim izvršni fajl, koji je takođe umetnut u orginalni PDF fajl.
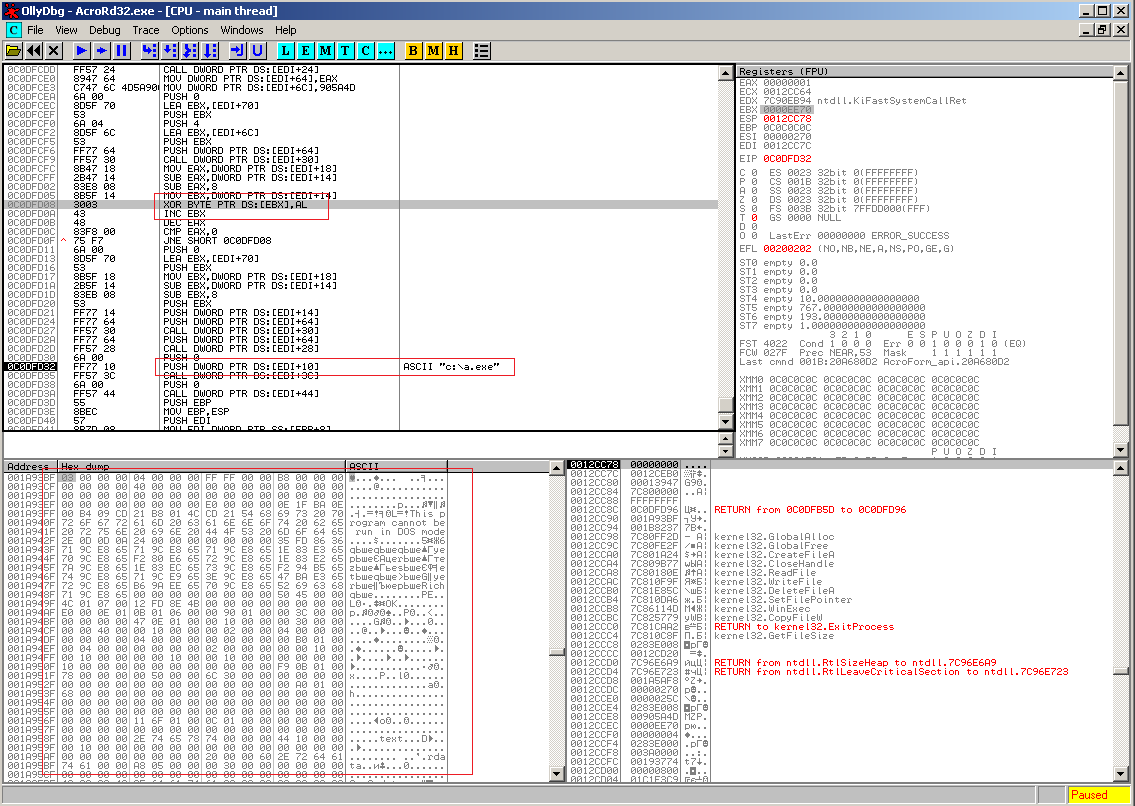
Dešifrovani izvršni fajl (detektovan kao Backdoor.Win32.Agent.aqoj) je se najpore smesti u direktorijum C:\, a zatim biva pokrenut. Njegova svrha je da šalje podatke o zaraženom kompjuteru udaljenom serveru i download-uje druge štetne fajlove na zaraženi kompjuter.
Adobe je brzo reagovao objavljivanjem ažuriranja za pogođene proizvode. Međutim, to neće odvratiti cyber-kriminalce zbog toga što, kao što dosadašnje iskustvo pokazuje, korisnici ne žure mnogo da ažuriraju svoje računare tako da loši momci neće oklevati da iskoriste tu činjenicu. Shodno svemu rečenom, naše su preporuke da instalirate poslednji update za Acrobat Reader.
Izvor: http://www.viruslist.com/en/weblog?discuss=208188027&return=1

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



