





 Pratite nas preko RSS-a
Nova taktika fišera protiv mobilnih korisnika Facebooka
Vesti, 19.06.2017, 08:30 AM
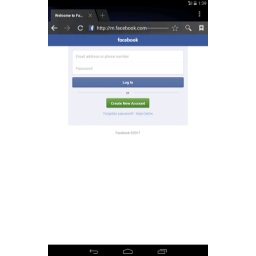
Istraživači iz PhishLabsa otkrili su novi trend u fišingu koji cilja isključivo vlasnike mobilnih uređaja, i to najviše korisnike Facebooka.
Nova fišing taktika oslanja se na činjenicu da mobilni browseri imaju vrlo uske adresne trake, što sprečava korisnike da vide ceo sadržaj linka. Fišeri upravo ovu "manu" korisničkog interfejsa koriste kao svoju prednost, ubacujući URL-ove sa poddomenima i crticama, ali tako da ti linkovi na mobilnim uređajima korisnicima ne izgledaju sumnjivo.
Na primer, stručnjaci PhishLabsa primetili su sledeći URL koji se koristi u napadima: hxxp://m.facebook.com----------------validate----step1.rickytaylk[dot]com/sign_in.html.
Pravi domen ovog sajta je rickytaylk.com, a ne m.facebook.com. Ali kako mobilni browser pokazuje samo prvi deo URL-a, korisnici će videti samo deo sa m.facebook.com.
Neoprezni korisnici mogli bi biti prevareni misleći da su na mobilnoj stranici za prijavljivanje na Facebook, i tako otkriti svoje lozinke fišerima.
U većini slučajeva, napadači koriste ovako ukradene lozinke za spamovanje prijatelja žrtava, kojima takođe šalju linkove za fišing stranice.
Većina fišing napada u kojima se koristi ova tehnika je usmerena protiv korisnika Facebooka. Stručnjaci kažu da su videli da se ista taktika koristila i protiv servisa kao što su Appleov iCloud, Comcast, Craiglist i OfferUp.
Jedan od razloga zbog kojih su fišing napadi toliko efikasni na mobilnim uređajima je što na njima korisnici ne mogu da pređu preko linkova, tako da ne mogu ni da znaju da li su oni bezbedni. Dok ne posete web sajt, praktično nema načina da korisnik sazna da li je link legitiman,
Mnogi fišing linkovi ove vrste šalju se putem SMS-a. Neki mobilni browseri i IM aplikacije dozvoljavaju da korisnik dodirne i zadrži prst preko linka i tako otkrije ceo URL. Ipak, većina SMS aplikacija nema tu mogućnost.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



