





 Pratite nas preko RSS-a
Novi Firefox 23 će blokirati nebezbedan sadržaj na HTTPS
Vesti, 07.08.2013, 08:31 AM
Mozilla je objavila novu verziju svog browser-a, Firefox 23 koji, kako je to inače slučaj sa skoro svakom novom verzijom browser-a, donosi izvesna poboljšanja u bezbednosti i performansama programa, i ispravke bagova.
Prvo što će svi primetiti je da Firefox ima novu ikonu. Ali ne brinite, sve po čemu je logo Firefox-a prepoznatljiv godinama je i dalje tu, osim što je globus manje sjajan.
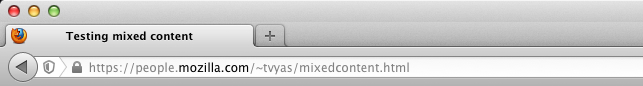
Ipak, mnogo važnije su promene koje se tiču bezbednosti. Kao što odavno čine Internet Explorer i Chrome, i Firefox će ubuduće blokirati nebezbedan HTTP sadržaj sa bezbednih HTTPS stranica. Do verzije 23 browser-a, stranice koje su se učitavale preko HTTPS u Firefox-u mogle su učitati JavaScript, CSS, slike i drugi sadržaj sa HTTP URL-ova, što znači da su korisnici bili podložni napadima koji su narušavali bezbednost koju HTTPS treba da pruži.
Internet Explorer, na primer, već godinama blokira mešani sadržaj, pokazujući svaki put upozorenje o tome. Počev od verzije 14 beta, objavljene u junu 2011., i Chrome objavljuje upozorenja kada se učitavaju nebezbedne skripte sa HTTP stranica. Blokiranje po default-u, kao kod Internet Explorer-a, započelo je od verzije Chrome 19.
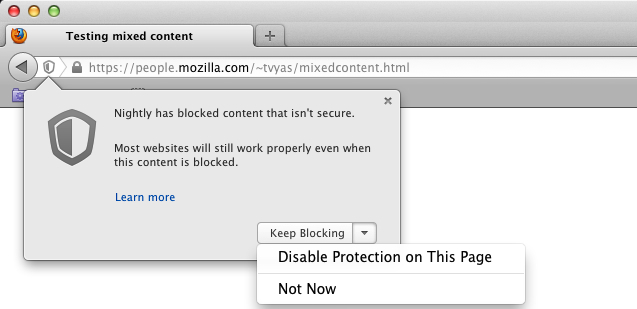
Zaštita koju će pružati Firefox razdvaja sadržaj u dve kategorije: aktivni sadržaj koji uključuje skripte i sadržaj umetnut u frejmove i pasivan sadržaj koji uključuje slike i video. Firefox će blokirati samo aktivan sadržaj, a obaveštenje o tome neće biti tako upadljivo kao kod IE i Chrome-a (pre verzije 21). Klikom na sivi štit koji će se prilikom blokiranja sadržaja pojaviti u adresnom baru korisnik će moći da vidi informacije o tome šta je blokirano i da odblokira prikazivanje sadržaja.
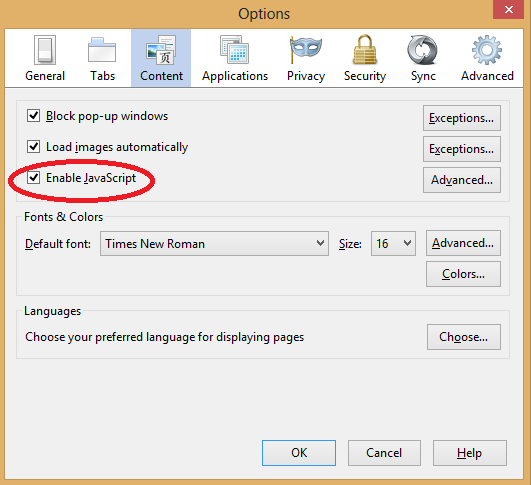
Iz Firefox 23 je uklonjena opcija blokiranja JavaScript-a na način na koji je do sada to bilo moguće, što znači da će JavaScript biti omogućen u podrazumevanom podešavanju kada korisnici nadograde browser na verziju 23. To ne znači da Firefox-u 23 neće moći da blokira JavaScript (u polje za adresu ukucajte about:config, i pošto prođete stranicu sa upozorenjem, dva puta kliknite na security.mixed_content.block_display_content dok se vrednost ne promeni na true), već samo da je to više nije moguće na najjednostavniji način kao do sada. Razlog za ovu promenu je da se onemogući slučajno aktiviranje ove opcije od strane korisnika koji nisu napredni korisnici i koji su u većini u populaciji korisnika interneta.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



