





 Pratite nas preko RSS-a
Novi fišing napadi na korisnike Google Drive
Vesti, 26.05.2014, 10:00 AM
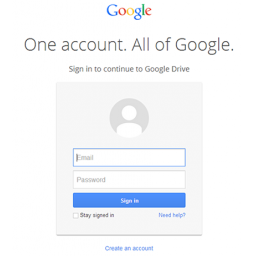
Stručnjaci kompanije Symantec ponovo su upozorili na fišing napade koji ciljaju na korisnike Google naloga, na koje su korisnici upozoreni pre dva meseca, a kako izgleda, ista tehnika napada se ponovo koristi.
Potencijalne žrtve dobijaju emailove naslovljene sa “Documents”, koji sadrže link koji vodi primaoca emaila na fišing stranicu.
“Ova prevara je delotvornija nego milioni fišing poruka koje viđamo svakodnevno zato što je Google Drive fišing stranica zaista servirana preko SSL protokola sa pravog Google Drive servisa”, kažu iz Symanteca.
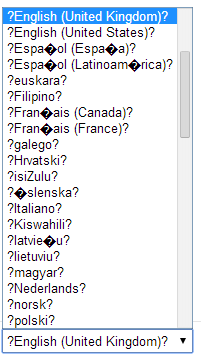
Pažljiviji korisnici će možda primetiti da nešto nije u redu sa stranicom jer u meniju za izbor jezika, ispred i posle imena jezika nalazi se znak pitanja. Međutim, čak i pažljiviji korisnici, ili bar većina njih, bi pomislili da je verovatno bag u pitanju. Ostali korisnici teško da bi i primetili ovaj meni.
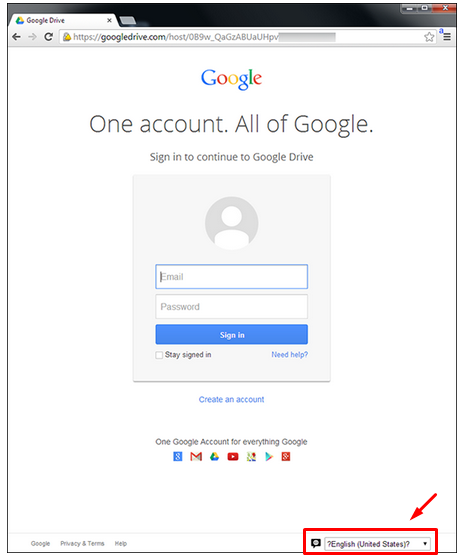
U Symantecu veruju da je za ove napade odgovorna ista grupa (ili bar isti fišing alat) kao i u prvim slučajevima fišing prevare sa Google Docs i Google Drive.
Opasnost je sada i veća nego pre, kažu u Symantecu.
“Ubrzo pošto smo objavili naš prvobitni blog post, Google je značajno smanjio cene za Google Drive što je sasvim sigurno povećalo broj ljudi koji su izloženi opasnosti. Smart telefoni se sada takođe prodaju sa preinstaliranim premium Google Drive nalozima, čineći Google Drive još primamljivijom metom za fišing”, kažu stručnjaci.
Korisnici koji unesu svoje podatke, korisničko ime i lozinku na fišing stranicu ne samo da će kompromitovati svoje naloge, već će biti preusmereni na brazilski web sajt koji hostuje Trojanca, tako da rezultat fišinga može biti i infekcija računara malverom.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



