





 Pratite nas preko RSS-a
Novi ransomware DXXD prikazuje obaveštenje na ekranu Windows Legal Notice
Vesti, 12.10.2016, 00:30 AM
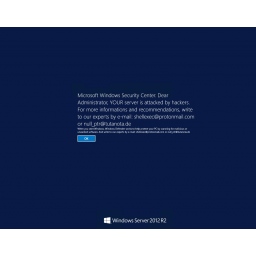
Novi ransomware nazvan DXXD je prvi ransomware koji koristi ekran Windows Legal Notice za prikazivanje obaveštenja o otkupnini koju korisnik treba da plati da bi mogao da pristupi svojim fajlovima na inficiranom računaru.
Ekran Windows Legal Notice je ekran koji se pojavljuje pre nego što se pred korisnikom pojavi Windows login forma i kao što se može zaključiti iz njegovog naziva, njegova svrha je da prikaže različita pravna obaveštenja i druge poruke pre nego što korisniku bude omogućeno da koristi računar.
DXXD se pojavio krajem septembra i već ima verziju 2.0 koja se pojavila kada je bezbednosni istraživač Majkl Gilespi početkom oktobra uspeo da krekuje ransomware i objavi besplatan alat za dešifrovanje fajlova koje je šifrovala prva verzija malvera.
DXXD koristi ekran Legal Notice koji korisnici mogu skloniti klikom na dugme "Ok". Ipak, ovaj prozor ispunjava svoju funkciju i privlači pažnju korisnika. Korisnici koji se sretnu sa ovakvim ekranom i zatim uloguju, videće da su neki njihovi fajlovi šifrovani, i da je krivac za to nova pretnja DXXD.
Infekciju DXXD ransomwareom nije teško uočiti. Osim po Legal Notice ekranu, DXXD je prepoznatljiv i po ekstenziji "dxxd" koju dodaje svim šifrovanim fajlovima, pa tako fajl kao što je "photo.png" postaje "photo.png.dxxd".
Kada se pojavilo besplatno rešenje za dešifrovanje fajlova koje je šifrovala prva verzija ransomwarea, autor malvera je objavio novu verziju, kod koje je ispravljen propust u enkripciji koji je omogućavao besplatno dešifrovanje.
Pošto je Gilespi objavio alat na forumu Bleeping Computer, autor ransomwarea DXXD se pridružio se pomenutom forumu da bi se podsmevao Gilespiju. Njemu se pridružio i autor ransomwarea Apocalypse, koji mu je tvorcu DXXD-a pružio podršku.
Autor DXXD ransomwarea tvrdi da je inficirao računare koristeći 0-day RCE exploit koji pogađa sve verzije Windowsa objavljene između 1995. i 2016. godine.
Ipak, to je malo verovatno jer bi takav 0-day propust vredeo milione dolara i verovatno bi bio korišćen za nešto mnogo opasnije nego što je infekcija običnim ransomwareom.
Vlasnik i urednik Bleeping Computera kaže da je autor ransomwarea verovatno hakovao servere koristeći Remote Desktop Services i brute forcing lozinki.
Trenutno nema besplatnog rešenja za otključavanje fajlova koje je zaključao DXXD 2.0, zato što istraživači još uvek imali priliku da pregledaju izvorni kod DXXD 2.0.
Žrtvama se savetuje da ne plaćaju otkupninu jer će istraživači možda moći da krekuju i ovu verziju. Sve informacije o tome možete naći na forumu BleepingComputera.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



