





 Pratite nas preko RSS-a
OPREZ: Malver u lažnim email obaveštenjima Vibera
Vesti, 01.10.2014, 09:15 AM
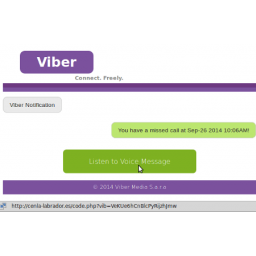
Ako dobijete obaveštenje od Vibera o propuštenom pozivu sa linkom za glasovnu poruku, budite oprezni. Poziv da preslušate poruku krije link koji vodi do kompromitovanog web servera sa malverom.
Lažno email obaveštenje dolazi od bot mreže Asprox a cilj je njeno širenje regrutovanjem novih botova.
Link dakle vodi do kompromitovanog web servera. Preuzeti php fajl će proveriti user agent da bi kriminalci koji stoje iza ove kampanje bili sigurni da žrtva koristi Windows i Internet Explorer, kao i IP adresu da bi proverili da žrtva nije neko ko istražuje malvere (višestruki pokušaji se blokiraju).
Ako su uslovi ispunjeni preuzima se zip fajl koji sadrži exe fajl koji je trojanac. Kada se trojanac pokrene, kompjuter se automatski pridružuje bot mreži Asprox.
Exe fajl može imati jedinstveni hash svaka 3 minuta, svakih 6 minuta, nekoliko puta dnevno a ponekad isti exe može biti korišćen celog dana.
Svaki exe dolazi sa 5 do 10 IP adresa koje malver kontaktira da bi dobijao ažuriranja i instrukcije.
Sada kada je računar kompromitovan sajber kriminalci ga mogu koristiti kako god žele.
Njihov najčešći izbor su prevare sa klikovima na oglase, krađa lozinki, slanje spam emailova sa malverom i drugo.
Bot mreža Asprox postoji još od 2008. godine, a njena veličina varira zbog toga što se kompromitovani računari čiste od infekcije. Zbog toga joj je s vremena na vreme potrebna regeneracija i regrutovanje novih botova koji se koriste za razne maliciozne aktivnosti.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



