





 Pratite nas preko RSS-a
Oglasi na YouTube-u inficirali računare posetilaca bankarskim Trojancem Caphaw
Vesti, 25.02.2014, 05:37 AM
Istraživači Bromium Labs-a upozorili su na malver koji se do ovog vikenda širio preko oglasa koji su se prikazivali na sajtu YouTube. Problem nije u samom sajtu kao takvom, kažu istraživači, već u oglasnoj mreži koja je krivac za širenje infekcije. Bromium Labs je prijavio slučaj Google-ovom timu koji je zadužen za bezbednost koji je tokom vikenda pronašao izvor infekcije i uklonio sporne oglase.
Šta se ustvari dogodilo?
Računari posetilaca YouTube-a inficirani su u klasičnim drive-by download napadima preko oglasa na sajtu. U napadima je korišćen Styx exploit kit koji je hostovan na oglasnoj mreži a napadi su se oslanjali na poznatu ranjivost u Java-i (CVE-2013-2460) za koju je Oracle objavio zakrpu sredinom prošle godine.
Malver koji je zarazio računare posetilaca sajta je bankarski Trojanac iz familije Caphaw a infekcija se događala dok bi korisnik gledao video na YouTube-u.
Malver bi pokušao da otkrije koja verzija Java-e je instalirana na računaru da bi, u zavisnosti od verzije, slao različite URL-ove i tako osigurao da exploit bude kompatibilan sa verzijom Java-e.
Zatim bi malver pokušao da se poveže sa dva domena: “smis.cc” i “aqu.su”, od kojih je ovaj drugi već imao lošu reputaciju.
Kako je napad izgledao sa strani žrtve?
Korisnik gleda YouTube video, i zatim vidi umanjenu sličicu drugog videa. Korisnik klikne na tu sličicu i gleda video. U pozadini korisnik se preusmerava na maliciozni oglas koji servira Googleads. Maliciozni oglas preusmerava korisnika na stranicu koja hostuje Styx exploit kit.
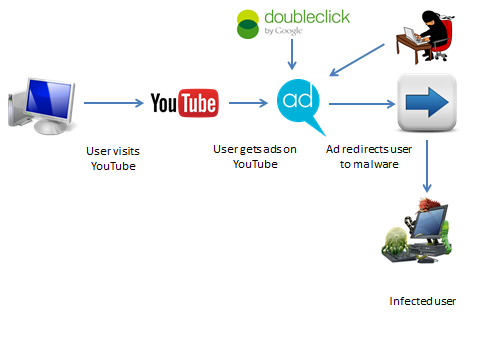 Važno je napomenuti da je za infekciju računara dovoljno da korisnik gleda YouTube video, i da ne mora da klikne na bilo koji oglas na YouTube-u.
Još uvek nije jasno kako su napadači uspeli da izbegnu Google-ove provere, ali iz Google-a su rekli da je u toku istraga i da će kompanija preduzeti odgovorajuće mere.
Ovo nije prvi slučaj da su se posetioci YouTube-a našli na meti hakera. YouTube je veoma popularan sajt, sa više od milijardu korisnika. To samo znači da je nemoguće proceniti koliki broj računara posetilaca je mogao biti zaražen u ovom napadu. Na tu nedoumicu bi možda mogao da odgovori samo Google.
Očigledno je da hakeri još uvek uspevaju da savladaju postojeću odbranu koju Google primenjuje za oglase na YouTube-u.
U svakom slučaju, postoji mogućnost da određeni broj korisnika ne zna da su im računari zaraženi pomenutim bankarskim Trojancem.
Čak i ako niste među žrtvama, ovaj napad je dobro podsećanje zašto morate redovno ažurirati Java-u ili je potpuno deaktivirati u browser-u, kao i zašto je neophodno da svoj računar zaštite pouzdanim antivirusnim rešenjem.
Više tehničkih detalja o ovome možete naći na blogu Bromium Labs-a.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



