





 Pratite nas preko RSS-a
Java: Košmar svih operativnih sistema
Vesti, 10.04.2012, 10:38 AM
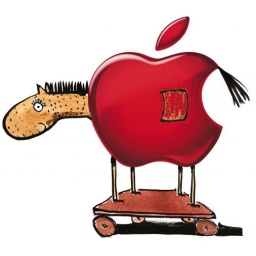
Bot mreža Flashback rasla je neprimećena dok nije otkriveno da je preko pola miliona računara zaraženo ovim Trojancem. Uspeh prethodne verzije Trojanca zanemarljiv je u odnosu na onaj koji je postigla aktuelna verzija koja svoju delotvornost u procesu distribucije i infekcije računara duguje ranjivosti u Java.
U nastanku bot mreže sudelovalo je više činilaca, ali nema sumnje da je glavni krivac Java. To što su ovoga puta žrtve korisnici Mac računara manje je bitno u odnosu na činjenicu da se Java isuviše često pojavljuje na listi odgovornih za masovne infekcije računara.
“Java je postala apsolutno žarišno mesto u prostoru sajber pretnji. Ona igra glavnu ulogu u napadima na sve velike platforme, uključujući i mobilne,” kaže Roel Šuvenberg, istraživač Kaspersky Laboratorije.
“Sasvim je jasno da Java/Oracle postaje novi Adobe,” smatra Šuvenberg.
I dok je Adobe investirao mnogo (sa uspehom) u tehnike kao što je sandboxing, sa strane Oracle izostala je reakcija. Da stvari budu gore, to nije novost, jer je Java prva third-party aplikacija/plugin brauzera koja je bila meta napada od 2005. godine. Tek posle toga su krenuli napadi na proizvode kompanije Adobe.
Govoreći o konkretnom incidentu sa Mac OS X Flashback malverom, Šuvenberg dodaje: “Niko nije očekivao toliko zaraženih računara. Sa premalo onih koji imaju zaštitni softver na OS X veoma je teško dobiti preciznu sliku koliko ustvari ima pretnji. Očigledno je situacija gora nego što se pretpostavljalo. Ovde govorimo o epidemiji koja je ekvivalentna onoj sa Conficker-om. To je prosto neverovatno.”
Flashback je koristio drive-by downloads napade na ranjivosti u Java i ta činjenica oslobađa korisnike zaraženih računara svake odgovornosti. Sa druge strane, Java je nepovratno narušila imidž OS X kao operativnog sistema koji nije podložan infekcijama kompjuterskih virusa. To je naravno mit koji nema veze sa istinom i koji je već bio uzdrman prošlogodišnjim epidemijama sa lažnim antivirusom MacDefender i DNSChanger malverom.
Apple je prošle nedelje zakrpio ranjivost u Java koju je koristio Trojanac Flashback, dakle, sedam nedelja nakon što su ostale platforme dobile svoje zakrpe. Takva praksa je pre pravilo nego izuzetak kad je reč o ažuriranju softvera drugih proizvođača na OSX.
Incident sa Flashback Trojancem je poziv na buđenje za Apple, smatra Šuvenberg. “Trebalo bi da svima bude kristalno jasno da je OS X sada stvarna meta.”
Istovremeno, Šuvenberg smatra da bi i iz Oracle morali da porade na pitanju bezbednosti. Dok se to ne desi najbolje što možete da uradite, smatra Šuvenberg, je da deinstalirate Java bez obzira na to koju platformu koristite. "To samo može biti podsticaj za Oracle da poboljša bezbednost svojih proizvoda," zaključuje Šuvenberg.

Izdvojeno
Kad promena lozinke ne pomaže: novi phishing napad omogućava hakerima trajni pristup nalogu

Hakeri koriste novu phishing tehniku pod nazivom „OAuth consent phishing“, kojom mogu da dobiju dugotrajan pristup nalozima žrtava bez kr... Dalje
Citizen Lab: Pegasusom zaražen iPhone člana studentskog pokreta u Srbiji
Istraživači Citizen Laba potvrdili su da je iPhone člana studentskog pokreta u Srbiji bio zaražen špijunskim softverom Pegasus. Napad je izveden ... Dalje
Dropbox upozorava korisnike nakon hakovanja 5.000 naloga
Dropbox je počeo da obaveštava korisnike čiji su nalozi kompromitovani nakon što su napadači iskoristili propust u sistemu za prijavljivanje prek... Dalje
Posle više od 20 godina ugašen jedan od najstarijih botneta
Međunarodna policijska operacija uz podršku Europola i Eurojusta prekinula je rad Sality botneta, jedne od najdugovečnijih botnet infrastruktura na... Dalje
Lažni „besplatni“ Claude Opus 5 krije malver koji krade lozinke i kripto novčanike
Istraživači kompanije Morphisec otkrili su novi Windows infostealer RevStealer, koji se širi kao lažna desktop aplikacija koja korisnicima obećav... Dalje
Pratite nas

Nagrade


Prijatelji



