





 Pratite nas preko RSS-a
Oprezno sa emailovima u kojima se spominje Ebola
Vesti, 26.10.2014, 21:31 PM
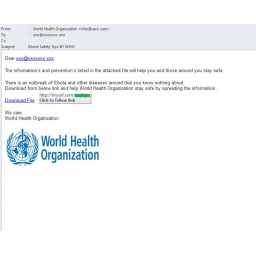
Američki nacionalni tim za hitan odgovor na sajber napade (US-CERT) nedavno je upozorio korisnike na maliciozne emailove i fišing napade u kojima se koristi tema epidemije Ebole kao mamac za korisnike.
US-CERT je savetovao korisnicima da budu oprezni sa emailovima u kojima se spominje Ebola, i da nikako ne otvaraju linkove i priloge u njima.
Još jedno upozorenje je stiglo iz kompanije Kaspersky čiji su stručnjaci posebno upozorili na emailove koje navodno šalje Svetska zdravstvena organizacija (SZO). Prvi talas takvih emailova u Kaspersky Labu su uočili u septembru, ali oni su bili pokušaj prevaranata da izvuku neki novac od onih koji po prijemu emaila stupe u kontakt sa njima. Oktobarska verzija tih emailova je opasnija jer ovoga puta emailovi u kojima se spominje Ebola, a koje navodno šalje SZO, sadrže malciozni link.
U emailu se spominje dokument SZO sa opštim informacijama o Eboli i zaštitnim merama. Primalac emaila je zamoljen da dalje širi ove informacije kako bi pomogao SZO u informisanju javnosti.
Da bi sakrili pravi link, prevaranti su koristili servis za skraćivanje linkova. Ako klikne na link za preuzimanje pomenutog fajla, korisnik se usmerava na cloud servis na kome se čuvaju podaci. Tamo su kriminalci sakrili malver Backdoor.Win32.DarkKomet.dtzn koji je maskiran kao dokument SZO. Ovaj malver obezbeđuje kriminalcima kontrolu nad računarom žrtve a malver takođe krade i podatke korisnika sa računara.
Druga verzija ovakvih emailova umesto linka sadrži malver.
I istraživači firme Websense uočili su maliciozne emailove u kojima se kao tema koristi epidemija Ebole, a dokument (Ebola in American.pps) koji napadači koriste kao mamac koristi nedavno otkrivenu Sandworm ranjivost (CVE-201-4114).
Sajber kriminalci retko propuštaju priliku da iskoriste trenutna zbivanja i imena poznatih organizacija da bi prevarili one kojima šalju emailove. Trenutak nepažnje i ubedljivost kriminalaca mogu ugroziti podatke korisnika i omogućiti kriminalcima kontrolu nad zaraženim računarom.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



