





 Pratite nas preko RSS-a
Osim Oracleovog MICROS-a, hakovano još pet velikih proizvođača PoS terminala
Vesti, 12.08.2016, 08:00 AM
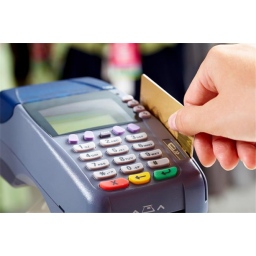
Kompanija MICROS koja je u vlasništvu kompanije Oracle, a koja je treći najveći proizvođač PoS terminala u svetu, pretrpela je prošlog meseca hakerski napad o kome je prvi izvestio poznati bloger i novinar koji se bavi temama kompjuterske bezbednosti Brajan Krebs. Ovu informaciju Krebs je dobio od insajdera iz Oraclea koji mu je rekao da je kompanija otkrila da su brojni računari i serveri kompanije kompromitovani. Ukupno je hakovano više od 700 sistema.
Osim toga, napadači su hakovali i MICROS-ov portal podrške, na kome kompanije koje koriste MICROS-ov softver mogu da zatraže pomoć od stručnjaka kompanije Oracle. Hakeri su ubacili malver u izvorni kod sajta koji im je omogućio krađu korisničkih imena i lozinki.
Anonimni izvor rekao je Krebsu da je malver komunicirao sa serverom koji je ranije povezivan sa kriminalnom grupom Carbanak koja je poznata po tome što je od banaka širom sveta uspela da ukrade više od milijardu dolara, pomoću tehnika društvenog inženjeringa, ciljanih napada i sopstvenih malvera.
Grupa Carbanak je poznata i pod imenom Anunak. Carbanak je zapravo naziv koji stručnjaci koji se bave bezbednošću koriste za grupu malvera za koje se najpre verovalo da ih koristi jedna grupa, najverovatnije ruskih hakera.
Ali Carbanak malvere koristi barem još jedna grupa sajber kriminalaca koja koristi Carbanak zajedno sa još jednim čuvenim malverom, bankarskim trojancem Dridex. Dridex se koristi kao inicijalni infektor, a zatim se grupa fokusira na pojedine inficirane ciljeve i tada koristi Carbanak alate protiv njih.
Vest da je hakovan MICROS objavljena je početkom nedelje. Međutim, izgleda da se ruski hakeri iz grupe Carbanak nisu zaustavili na MICROS-u. Hakovano je još pet kompanija koje se bave istim biznisom kao i MICROS - Cin7, ECRS, Navy Zebra, PAR Technology i Uniwell.
Hakeri su najpre tražili slabosti servera ovih kompanija da bi ih zatim hakovali. Cilj im je bio da pristupe PoS računarima u maloprodajama, kako bi mogli da ukradu informacije o kreditnim karticama kupaca.
Za sada nije poznato da li su od pomenutih kompanija ukradeni bilo kakvi osetljivi podaci.
Da su osim MICROS-a hakovane i druge kompanije koje prodaju PoS terminale, američki magazin Forbes je doznao od Aleksa Holdena, osnivača firme Hold Security. Holden je informacije o ovim napadima dobio od samih hakera, koji tvrde da su kontrolisali servere proizvođača PoS terminala, uključujući i onog koji je u vlasništvu Oraclea. Kao dokaz, hakeri su Holdenu pokazali korisnička imena i lozinke za backdoorove na serverima.
Forbes je kontaktirao pet kompanija koje su hakeri naveli, od kojih su četiri potvrdile da su hakovane. Oracle je potvrdio da je MICROS hakovan ranije ove nedelje i saopštio da je svim MICROS-ovim korisnicima rečeno da promene svoje lozinke.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



