





 Pratite nas preko RSS-a
Otkriven opasan propust u VISA karticama za beskontaktno plaćanje
Vesti, 06.11.2014, 10:40 AM
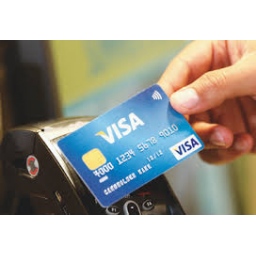
Istraživači sa Univerziteta Newcastle otkrili su ozbiljan propust u VISA karticama za beskontaktno plaćanje koji može omogućiti napadačima da izvuku velike sume novca sa bankovnih računa korisnika a da pri tom oni to uopšte ne primete.
Ovakve VISA kartice omogućavaju beskontaktno plaćanje na prodajnim mestima opremljenim beskontaktnom tehnologijom. Za transkacije ispod određenog iznosa ne zahteva se potvrda transkacije PIN-om, već se kartica samo prinese čitaču. Limit do kojeg je moguće izvršiti beskontaktno plaćanje zavisi od zemlje u kojoj se plaćanje vrši, a u Velikoj Britaniji, odakle su istraživači koji su otkrili pomenuti propust vlasnici ovih kartica mogu bez unošenja PIN koda radi potvrde transkacije plaćati sve što košta manje od 20 funti.
Međutim, istraživači su otkrili da ovaj limit lako može biti podignut jednostavnom izmenom valute nekom stranom valutom.
“Kada je postavljen lažni POS terminal, bilo na mobilnom telefonu ili sistemu sličnom onom koji se ilegalno postavlja na bankomate, kriminalci unose iznos koji žele da prenesu”, objašnjava Martin Ems, vođa istraživačkog tima koji je otkrio ovaj propust.
“Sve provere se vrše na kartici umesto na terminalu tako da u trenutku transkacije, nema ničeg što bi izazvalo sumnju. Prethodnim određivanjem iznosa koji želite da prenesete, možete udariti svojim mobilnim nečiji džep ili preći telefonom preko novčanika ostavljenog na stolu i odobriti transkaciju. U našim testovima, bilo je potrebno manje od sekunde da transkacija bude odobrena”, kaže Ems.
On kaže da oni nisu testirali back end sistema i da veruju da banke imaju niz zaštitnih sistema za sprečavanje ovakvih prevara.
“Ipak, naše istraživanje je identifikovalo stvarnu ranjivost u protokolu za plaćanje, koja može otvoriti vrata za moguće prevare kriminalaca koji neprestano traže načine za probijanje sistema”, kaže Ems.
Međutim, izgleda da VISA nije zabrinuta. Oni kažu da istraživači nisu uzeli u obzir višestruke mere zaštite za sprečavanje ove vrste napada i da se rezultati ovog istraživanja ne bi mogli primeniti izvan laboratorijskog okruženja.
Bez obzira ko je u pravu, ovo otkriće jeste značajno jer kriminalci konstantno pokušavaju da otkriju nove načine za zaobilaženje bezbednosnih mera banaka i drugih finansisjkih organizacija. Otkrivanje ovakvih slabosti u sistemima može se smatrati prevencijom koja će naterati organizacije da isprave propuste u sistemima pre nego što ih zloupotrebe napadači.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



