





 Pratite nas preko RSS-a
Passkey nije neosvojiva tvrđava: evo kako prevaranti mogu da zaobiđu ovu zaštitu i hakuju nalog
Vesti, 13.08.2025, 13:00 PM
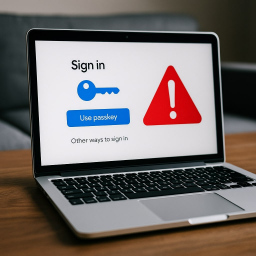
Iako se passkey tehnologija promoviše kao sigurnija alternativa lozinkama, otpornija na fišing, istraživači iz kompanije Proofpoint upozoravaju da sajber kriminalci mogu jednostavno zaobići ovu metodu autentifikacije i primorati korisnike da se vrate na stariji, manje siguran način prijave.
Korisnici ne bi trebalo da gaje iluzije da je njihov nalog bezbedniji samo zato što koriste passkey. Barem ne dok stare metode autentifikacije još uvek rade.
Istraživači Proofpointa su pokazali kako napadači mogu lako da zaobiđu ovu metodu autentifikacije.
Problem je u tome što cloud usluge provere identiteta, poput Microsoft Entra ID, ne podržavaju FIDO2 passkey prijavu na svim kombinacijama operativnih sistema, veb pregledača i drugih programa. Na primer, pristup Microsoft nalogu pomoću passkey ne funkcioniše u Safariju na Windowsu ili Firefoxu na Androidu.
Napadač može iskoristiti ovo tako što će fišing napadom lažirati „nepodržani“ pregledač, čime žrtvu primorava da izabere drugi metod prijave - obično lozinku sa MFA ili čak bez MFA zaštite. Kada se korisnik prijavi preko fišing stranice, napadač dobija korisničke podatke i kolačiće sesije, što mu omogućava da preuzme nalog bez ponovne autentifikacije.
Potencijalni napad bi počeo kao i svi drugi fišing napadi: sa fišing linkom dostavljenim putem imejla, PDF prilogom, SMS-om, OAuth zahtevom za saglasnost ili putem bilo kog drugog komunikacionog kanala.
„Kada meta padne na fišing mamac i klikne na URL, prikazuje joj se poruka o grešci, koja je podstiče da izabere alternativni metod prijavljivanja“, objašnjava Proofpoint. Ako žrtva izabere „druge načine prijavljivanja“, Microsoftov zahtev za autorizaciju će ponuditi različite opcije za prijavljivanje, i bilo koja druga metoda sa liste će funkcionisati.
Kada žrtva završi autentifikaciju preko lažnog interfejsa, hakeri će dobiti podatke za prijavljivanje i kolačić sesije, kao što bi se to desilo u bilo kom drugom standardnom fišing napadu.
„Na kraju, napadač može da otme autentifikacionu sesiju uvozom ukradenog kolačića sesije u svoj pregledač, čime dobija pristup nalogu žrtve bez potrebe da unosi bilo kakve podatke ili prolazi MFA izazov“, upozoravaju istraživači.
Proofpoint navodi da se ova tehnika, poznata kao „downgrade napad“, može primeniti i na druge implementacije passkey-a, a iako zasad nema dokaza o masovnoj zloupotrebi, rizik postoji dok god stariji načini prijave ostaju aktivni.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



