





 Pratite nas preko RSS-a
Pejsmejkere je lako hakovati: 8600 ranjivosti otkriveno u pejsmejkerima četiri proizvođača
Vesti, 31.05.2017, 07:30 AM
Pejsmejkeri su uređaji koji se ugrađuju u grudni koš ili stomak srčanih bolesnika da bi kontrolisali abnormalnosti srčanog ritma koje ugrožavaju njihov život. Ove uređaje kontrolišu lekari radio signalima, tako da podešavanje pejsmejkera ne zahteva nove, dodatne operacije.
Međutim, nije abnormalni srčani ritam jedino što ugrožava pacijente sa pejsmejkerom. Jedno nedavno istraživanje pokazalo da pejsmejkeri četiri velika proizvođača imaju slabosti koje napadači mogu iskoristiti za zaustavljanje uređaja ili njihovo podešavanje na načine koji mogu imati teške posledice po život bolesnika.
Naime, stručnjaci iz firme WhiteScope otkrili su više od 8600 ranjivosti u pejsmejker sistemima i third-party bibliotekama koje pokreću različite delove ovih sistema.
Slabosti ovih sistema se kreću od jednostavnih grešaka u kodovima do loših dizajnerskih izbora koji dovode u opasnost živote ljudi.
Stručnjaci pomenute firme su otkrili ove propuste u sedam proizvoda različitih proizvođača.
Istraživači su se fokusirali na implant uređaje, kao što su pejsmejkeri, implatabilni kardioverter defibrilatori (ICD), generatore pulsa i uređaje za upravljanje srčanim ritmom (CRM), koji se svi zajedno u izveštaju koji je objavio WhiteScope nazivaju pejsmejkerima.
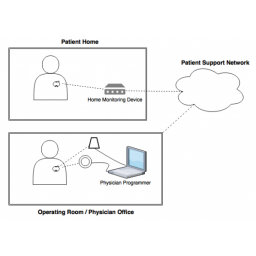
Većina ovih sistema radi na sličnoj arhitekturi koja uključuje implantirani medicinski uređaj, uređaj za kućni monitornig, cloud infrastrukturu koja šalje podatke lekaru i programera pejsmejkera, koga lekar koristi da bi podesio postavke implantata. Provera cele ove infrastrukture rezultirala je otkrićem više od 8600 ranjivosti.
Istraživači su otkrili nešto što je veoma zabrinjavajuće: pejsmejker programeri se ne identifikuju impantiranim kardiološkim uređajima, što ostavlja mogućnost nekom zlonamernom, ko je dovoljno blizu žrtve, da se daljinski poigrava sa uređajem i menja podešavanja implantata.
"Svaki pejsmejker programer može reprogramirati bilo koji pejsmejker istog proizvođača", kažu istraživači.
Pejsmejker programeri ne zahtevaju od lekara identifikaciju na uređaju, što znači da neko treći može ukrasti jedan od ovih uređaja i iskoristiti ga sa lošom namerom.
I poslednje, ali ne i najmanje važno, pejsmejker sistemi čuvaju podatke u nešifrovanom obliku na prenosivim uređajima, što znači da svako može doći do nekog takvog sistema i pokušati da sazna kako ih je moguće hakovati.
Imena proizvođača ranjivih pejsmejkera nisu objavljena, ali oni jesu obavešteni o propustima u uređajima koje proizvode.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



