





 Pratite nas preko RSS-a
Pola miliona računara oslobođeno iz ZeroAccess bot mreže
Vesti, 01.10.2013, 09:42 AM
Stručnjaci Symantec-a su oslobodili oko 500 000 od skoro dva miliona zombi računara koje je porobio ozloglašeni ZeroAccess. Uspeh bi bio i veći ali su sajber kriminalci reagovali izmenama u ZeroAccess i tako bot mrežu učinili otpornijom na pokušaje stručnjaka da je razbiju.
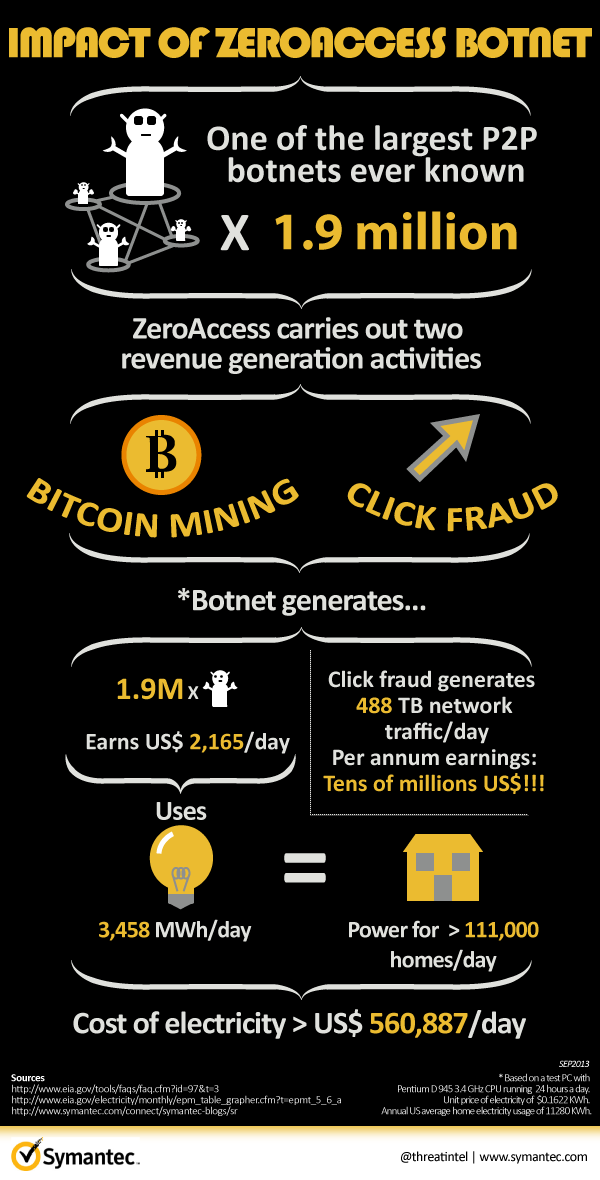
ZeroAccess je jedna od najvećih bot mreža u svetu, za koju se procenjuje da ima 1,9 miliona botova. Bot mreža se koristi za kopanje Bitcoin-a i prevare sa lažnim klikovima od kojih kriminalci mogu zaraditi i desetine miliona dolara godišnje.
Ono zbog čega je ZeroAccess toliko otporan na pokušaje stručnjaka da razbiju bot mrežu je činjenica da koristi peer-to-peer (P2P) komandno-kontrolnu infrastrukturu. U ZeroAccess bot mreži postoji stalna komunikacija među zaraženim računarima. Svaki peer neprekidno komunicira sa drugima u mreži da bi razmenio liste peer-ova i ažurirao fajlove.
Tražeći način da oslobode računare koje je porobio ZeroAccess botnet, stručnjaci Symantec-a su od marta ove godine analizirali bot mrežu i mehanizam koji koriste ZeroAccess botovi za međusobnu komunikaciju. I taman kada su mislili da su pronašli način da to urade, 29. juna kriminalci su objavili novu verziju ZeroAccess i započeli njenu distribuciju kroz P2P mrežu.
Izgledalo je da napad koji su planirali u Symantec-u više ne dolazi u obzir jer su stručnjaci mislili da njihova strategija neće funkcionisati na novoj verziji ZeroAccess. Šta više, objavljivanje nove verzije ZeroAccess je bilo podstaknuto dokumentom kojije objavljen u maju u kome su analizirane slabosti P2P C&C infrastrukture bot mreže.
Ipak, u Symantec-u su odlučili da nastave sa prvobitnim planom i iz mreže izvuku što više računara pre nego što nova verzija ZeroAccess dospe do svih zombi računara. Symantec-ova operacija startovala je 16. jula.
Operacija koju su sproveli stručnjaci Symantec-a rezultirala je izdvajanjem više od pola miliona botova iz mreže.
Pojedinosti o celoj operaciji biće iznete na predstojećoj konferenciji Virus Bulletin koja se održava u Berlinu.
Više tehničkih detalja o ovome možete naći na blogu kompanije Symantec.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



