





 Pratite nas preko RSS-a
Posle curenja podatka korisnika, Forbes upozorio na moguće fišing napade
Vesti, 18.02.2014, 06:29 AM
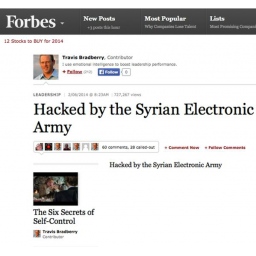
Web sajt američkog magazina Forbes upozorio je svoje čitaoce na moguće fišing napade zbog curenja podatka više od milion korisnika sajta, koji uključuju i njihova korisnička imena, email adrese i lozinke.
Web sajt Forbes.com je poslednja žrtva Sirijske elektronske armije koja je upala u kompanijsku mrežu i ukrala podatke više od milion registrovanih korisnika sajta i određenog broja zaposlenih u kompaniji.
Iz kompanije su potvrdili da je njihova platforma kompromitovana i da su email adrese korisnika otkrivene te da korisnici treba da budu oprezni sa emailovima koji navodno dolaze od Forbes-a, jer će se lista objavljenih email adresa možda koristiti u fišing napadima.
Iz kompanije su dodali da su lozinke šifrovane, ali da bilo dobro da ih korisnici svakako promene onda kada prijavljivanje na naloge bude ponovo omogućeno.
Sirijska elektronska armija je najpre rekla da namerava da proda ukradenu bazu podataka, ali su se hakeri kasnije predomislili i objavili je, omogućivši tako njeno javno preuzimanje.
Stručnjaci kompanije Sophos analizirali su procurele podatke i zaključili da lozinke nisu kriptovane već salt-ovane i hash-ovane i da Forbes koristi PHPass Portable format tako da bi hakeri mogli doći do lozinki ali da bi im za to bila potrebna velika računarska snaga ili vreme ili oba. Ako su korisnici birali kompleksne i duge lozinke, taj posao bi bio znatno otežan.
Ali s obzirom da je sirijskim hakerima uspelo da razbiju lozinke zaposlenih u Forbes-u, jasno je da su čak i zaposleni koristili veoma slabe lozinke.
Stručnjaci su uspeli da razbiju četvrtinu od oko 500 lozinki zaposlenih u Forbes-u i to za samo sat vremena na običnom računaru. Neki od zaposlenih su koristili lozinke kao što su “password”, “welcome1”, “forbes123” i “forbes1”.
Stručnjaci Sophos-a kažu da je Forbes koristio mnogo bolji sistem enkripcije od onoga koji je koristio Adobe, ali da to nije dovoljno.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



