





 Pratite nas preko RSS-a
Poznati kradljivac lozinki RedLine ponovo se širi preko YouTube videa
Vesti, 13.05.2022, 12:30 PM
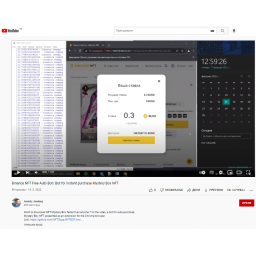
Istraživači Netskope Threat Labsa otkrili su novu kampanju za širenje RedLine Stealera, jeftinog alata za krađu lozinki koji se prodaje na hakerskim forumima. Malver se širi preko nekoliko YouTube video snimaka koristeći globalno interesovanje za NFT.
Mamac je ponuda bota koji omogućava korisniku da automatski kupi Binance NFT Mystery Boxes kada postanu dostupne. Međutim, bot je lažan. Opisi pomenutih YouTube video snimaka navode žrtve da nesvesno preuzmu RedLine Stealer sa GitHub linka, upozorili su iz Netskope Threat Labsa.
RedLine Stealer je već poznat po zloupotrebi YouTube video snimaka za širenje, a sada se takođe zloupotrebljava i GitHub.
Netskope je otkrio kampanju u aprilu.
„Iako je RedLine Stealer jeftin malver, on nudi mnoge mogućnosti koje mogu prouzrokovati ozbiljnu štetu njegovim žrtvama, kao što je gubitak osetljivih podataka“, rekao je Gustavo Palacolo, analitičar malvera u Netskopu.
NFT mamac je jednostavan: Binance izdaje Mystery Boxes u ograničenoj ponudi, po relativno niskoj ceni, ali one mogu sadržati digitalna sredstva vrednija od nabavne cene.
Video snimci se nalaze na YouTube kanalu pod imenom „Andres Himenez“, koji ima oko 400 pretplatnika. Svi YouTube video snimci sadrže link ka istom GitHub URL-u koji vodi do fajla pod nazivom „BinanceNFT.bot v.1.3.zip“.
Kada je Palacolo otvorio zip fajl, pronašao je upakovani RedLine („BinanceNFT.bot v.1.3.exe“) i Microsoft Visual C++ Redistributable instalacioni program („VC_redist.k86.exe“).
Malver se neće pokrenuti ako se zaraženi računar nalazi u Jermeniji, Azerbejdžanu, Belorusiji, Kazahstanu, Kirgistanu, Moldaviji, Rusiji, Tadžikistanu, Ukrajini i Uzbekistanu.
Palacolo kaže da je GitHub nalog koji poseduje repozitorijum „NFTSupp“ počeo da radi u martu 2022. Isti repozitorijum sadrži 15 dodatnih komprimovanih fajlova sa pet različitih uzoraka RedLine Stealera koji se neznatno razlikuju.
RedLine omogućava napadačima da dobiju pristup sistemskim informacijama kao što su korisnička imena, hardver, instalirani veb pregledači i antivirusni softver, pre nego što izvuku iz sistema lozinke, podatke sa kreditne kartice, kripto novčanike i VPN prijave.
Sa RedLine Stealerom, hakeri imaju mogućnost da izvuku podatke za prijavu iz veb pregledača, FTP klijenata, aplikacija za e-poštu, aplikacija za slanje poruka i VPN-ova koje mogu da prodaju na crnom tržištu.
Velika većina ukradenih lozinki koje se trenutno prodaju na dva podzemna marketa mračnog veba prikupljena je pomoću malvera RedLine Stealer.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



