





 Pratite nas preko RSS-a
Prodavac Symantecovog softvera uhvaćen u prevari korisnika
Vesti, 25.01.2016, 00:30 AM
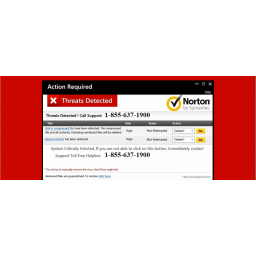
Istraživači kompanije Malwarebytes uhvatili su jednog prodavca Symantecovog softvera u prevari. Silurian, zvaničan prodavac Symantecovih proizvoda u Indiji, uhvaćen je u pokušaju zastrašivanja korisnika koji su uveravani da su im uređaji zaraženi malverom, da bi zatim Silurian ponudio Symantecov softver po “naduvanim” cenama.
Ovakva vrsta prevare nije nepoznata, i za nju se koristi naziv “tech support scam”. Uobičajeno kod ovakvih prevara je da se prevaranti predstavljaju kao zaposleni u tehnološkim kompanijama kao što su Microsoft, Google ili Apple, koji su ovlašćeni za pružanje usluga tehničke podrške.
Malwarebytes je istražio jedan slučaj takve prevare koji je kompaniji prijavio jedan od njenih korisnika.
Prevara počinje na stranici quicklogin.us/norton na kojoj se prikazivalo lažno upozorenje Nortona u kome se od korisnika tražilo da pozove jedan telefonski broj u SAD da bi dobili tehničku pomoć i uklonili malver sa računara.
Istraživači Malwarebytes su sledili instrukcije i pozvali navedeni broj. Predstavnik podrške im je zatražio da omoguće daljinski pristup računaru da bi pregledali računar i pronašli malver. Ovo je inače uobičajeno u svim ovakvim prevarama.
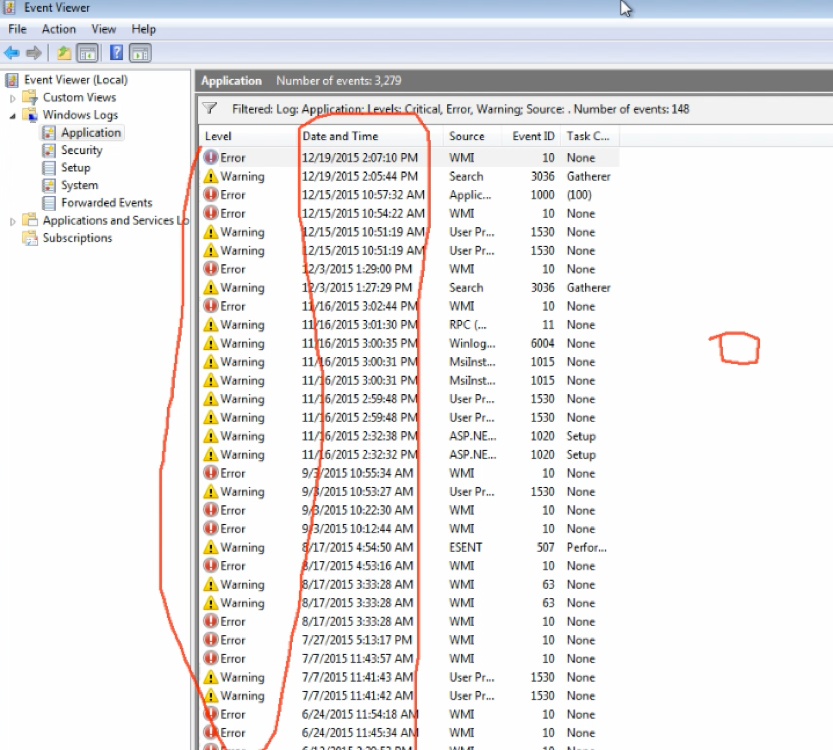
Kada dobiju pristup računaru, prevaranti mogu prikazati korisniku greške, koje bi upućeniji korisnici prepoznali kao Windowsov EventViewer. Ovaj prozor prikazuje unustrašnje događaje operativnog sistema, od kojih većina nije razlog za brigu i deo je normalnog rada operativnog sistema. Problem je u tome što se ove evidencije događaja često prikazuju sa crvenim ili žutim znakom za grešku ili upozorenje tako da ih neiskusni korisnici mogu pogrešno protumačiti.
Pored ovoga, prevaranti prikazuju korisniku i listu u Windows Task Manageru i proces csrss.exe. To je normalan Windows proces, koji su autori malvera u prošlosti zloupotrebljavali. Da bi uverili korisnike da su im računari zaraženi malverom, prevaranti od njih traže da "guglaju" taj termin što rezultira prikazivanjem mnogobrojnih stranica na kojima je ovaj proces označen kao maliciozan, jer su se ranije pod ovim nazivom pojavljivali mnogi malveri.
Prevaranti su na kraju bili spremni da pomognu žrtvi ako plati 199 dolara jednokratnu naknadu za popravku računara i za verziju Norton Security. Pored toga, žrtvi je ponuđena mogućnost da kupi jednogodišnju garanciju sa Nortonom za 249 dolara.
Symantecov Norton se inače prodaje po ceni od 25 do 50 dolara godišnje, tako da je jasno koliko su prevaranti mogli da zarade od svake prodaje.
Istraživači Malwarebytes su pristali da plate da bi pribavili još dokaza o prevarantima. Tako su dospeli na stranicu za plaćanje Silurian Tech Support.
Silurian kao zvanični prodavac Symantecovih proizvoda ima pristup Symantecovim proizvodima po nižim cenama, pa je time njihova zarada bila još i veća.
Kada je Malwarebytes objavio svoje otkriće, web sajt Siluriana je prestao sa radom.
Malwarebytes je obavestio Symantec o ovome, posle čega je Symantec saopštio da je raskinuo ugovor sa Silurianom i da sarađuje sa nadležnim organima kako bi zaštitio svoj brend i intelektualnu svojinu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



