





 Pratite nas preko RSS-a
Propust na Google login stranici može dovesti do automatskog preuzimanja malvera
Vesti, 30.08.2016, 08:00 AM
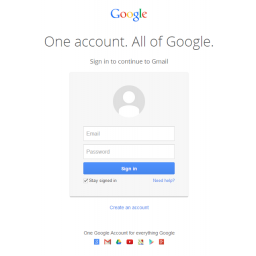
Britanski bezbednosni istraživač Ejdan Vuds ukazao je na problem na Googlovoj login stranici koji omogućava hakerima da automatski preuzmu fajlove na računar korisnika kada on pritisne dugme "Sign In".
Problem leži u tome što Google dozvoljava “continue=[link]” kao parametar u URL-u login stranice koji Googleu govori gde da preusmeri korisnika posle identifikacije.
Google je predvideo da ovaj parametar može prouzrokovati bezbednosne probleme, pa je ograničio njegovu upotrebu samo na google.com domene.
Vuds je došao do zaključka da to znači da linkovi drive.google.com ili docs.google.com mogu da prođu kao validni “continue” parametri u login URL-u.
Hakeri mogu da postave malvere na svoje Google Drive ili Google Docs naloge i URL sakriti u Google login link.
Korisnici bi mogli da dobiju link u spear fišing emailovima pri čemu bi verovatno mislili da se radi o pravom Google login URL-u.
Kada korisnik pristupi stranici i pritisne “Sign In” biće preuzet fajl na računar i to bez odobrenja korisnika.
Nazivi fajlova kao što su “Login_Challenge.exe” ili “Two-Factor-Authentication.exe” mogli bi da prevare manje iskusne korisnike.
Vuds je obavestio Google o svom otkriću ali su iz kompanije odgovorili da oni ne prihvataju ovo kao bezbednosni bag.
A kako bi hakeri mogli iskoristiti ovo protiv korisnika pogledajte u videu koji je objavio Vuds.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



