





 Pratite nas preko RSS-a
Računari posetilaca web sajta popularnog video editora inficirani malverima
Vesti, 12.04.2019, 03:30 AM
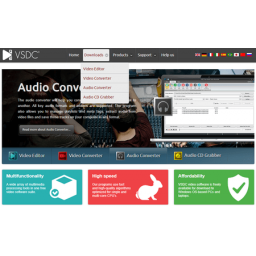
Oni koji su u periodu od kraja februara do kraja marta preuzeli VSDC softver za uređivanje multimedijalnih sadržaja možda su zarazili svoje računare malverima, upozorila je ruska kompanija Dr. Web.
Zvanični web sajt VSDC softvera, jedne od najpopularnijih, besplatnih aplikacija za uređivanje i konvertovanje videa, sa preko 1,3 miliona posetilaca mesečno, ponovo je hakovan.
Prema izveštaju Dr. Weba, hakeri su hakovali VSDC web sajt i zamenili linkove za preuzimanje softvera linkovima koji vode do malicioznih verzija softvera, tako da su korisnici koji su u navedenom periodu preuzeli softver verovatno instalirali opasnog bankarskog trojanca Win32.Bolik.2 i malver KPOT koji krade informacije.
Iako je VSDC među najpopularnijim editorima, web sajt nudi preuzimanje softvera preko nesigurne HTTP veze.
Ne zna se kako su hakeri ovog puta uspeli da hakuju web sajt, ali istraživači Dr. Weba kažu da oni nisu nameravali da zaraze sve korisnike, za razliku od prošlogodišnjeg napada.
Istraživači su pronašli zlonamerni JavaScript kod na web sajtu koji je dizajniran da proveri geolokaciju posetilaca i da zameni linkove za preuzimanje samo za posetioce iz Velike Britanije, SAD, Kanade i Australije. Zlonamerni kod postavljen na web sajtu ostao je neprimećen skoro mesec dana - od 21. februara 2019. do 23. marta 2019. - sve dok ga istraživači Dr. Weba nisu otkrili i obavestili programere VSDC-a o tome.
Ciljanim korisnicima bio je podmetnut opasan bankarski trojanac koji je dizajniran za presretanje saobraćaja, praćenje svega što korisnici otkucaju na tastaturi i krađu informacija iz različitih bankovnih sistema.
Napadači su 22. marta zamenili trojanca Win32.Bolik.2 KPOT Stealerom, verzijom Trojan.PWS.Stealera, koja krade informacije iz web pregledača, sa Microsoft naloga, iz nekoliko mesendžera i nekih drugih programa.
Prema rečima istraživača, najmanje 565 posetilaca je preuzelo VSDC softver koji je bio inficiran bankarskim trojancem, dok je 83 korisnika zaraženo KPOT malverom.
Prethodnih godina, sajt VSDC-a je hakovan nekoliko puta. Prošle godine, nepoznati hakeri su uspeli da dobiju administrativni pristup sajtu i zamenili linkove za preuzimanje, inficirajući računare posetilaca malverima AZORult Stealer, X-Key Keylogger i DarkVNC backdoorom.
Treba napomenuti da samo instaliranje čiste verzije softverska preko maliciozne ne bi uklonilo malver sa zaraženih sistema. Dakle, oni koji su preuzeli softver u ovom periodu, trebalo bi da odmah instaliraju antivirusni softver, sa najnovijim definicijama, i skeniraju sistem. Pored toga, preporuka je da korisnici koji su zaraženi promene svoje lozinke za društvene mreže i web sajtove banaka nakon čišćenja sistema ili sa drugog uređaja.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



