





 Pratite nas preko RSS-a
Ransomware HDDCryptor blokirao sisteme javnog prevoza San Franciska, hakeri traže 73000 dolara
Vesti, 29.11.2016, 10:00 AM
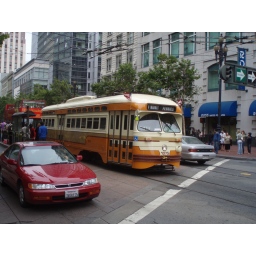
Ransomware HDDCryptor poznat i pod imenom Mamba inficirao je 2112 kompjutera Opštinske železnice San Franciska koju inače zovu Muni, što je skraćenica izvedena iz njenog engleskog naziva San Francisko Municipal Railway.
Do infekcije je došlo tokom vikenda, zbog čega su zvaničnici železnice saopštili da građani mogu da koriste usluge železnice besplatno zbog toga što imaju problem sa izdavanjem karata.
Prema pisanju lokalnih medija, od 8656 računara koji pripadaju železnici inficirano je 2112, a među njima i platni sistemi i sistemi koji su odgovorni za red vožnje. Pored toga, hakeri su uspeli da kompromituju i email sistem gradske železnice.
Poruka koja se pojavila na ekranima računara gradskog prevoznika San Franciska glasila je: "Hakovani ste, svi podaci su šifrovani. Kontaktirajte nas za ključ (cryptom27@yandex.com)".
Ovo je uobičajeni tekst poruke koju prikazuju različite verzije HDDCryptora, koje prepisuju MBR (Master Boot Record) sektore i onemogućavaju žrtve da koriste svoje računare.
Verzija koje je blokirala sisteme javnog prevoza San Franciska pojavila se početkom ove godine, ali je cele godine bila aktivna.
Lokalni mediji kontaktirali su emailom autora ransomwarea, izvesnog Endija Saolisa, a on im je rekao da je do ove infekcije došlo slučajno i da sistemi Muni nisu namerno napadnuti.
Ipak, on je dodao da Muni mora da plati 73000 dolara (100 bitcoina) da bi oslobodio računare.
Saolis koji je dao izjavu i sajtu Verge nagovestio je da rukovodstvo železnice ne želi da plati otkupninu, i da će on zatvoriti svoj email nalog da bi izbegao nevolje.
Ako bi javni prevoznik San Franciska ipak platio otkupninu, to ne bi bio prvi takav slučaj. U februaru ove godine Prezbiterijanski medicinski centar u Holivudu platio je 17000 dolara hakerima koji su ransomwareom inficirali sisteme ove zdravstvene ustanove. Napadači su najpre tražili 3,6 miliona dolara pošto su inficirali skoro sve računare u bolnici.
Saolis je izjavio i da on još uvek nije pristupio sistemima gradskog prevoznika iako bi oni mogli biti izvor zanimljivih informacija. On je rekao i da sistemi železnice imaju mnogo backdoorova i ranjivosti, ali da on nije pristupao operativnom sistemu železnice, jer bi to moglo biti opasno za građane.
Saolis je rekao i da je ukrao interne dokumente koje je spreman da objavi ako Muni ne plati otkupninu i ne popravi svoje sisteme.
"Mi ne živimo u SAD ali se nadamo da će kompanija pokušati da ih pravilno ispravi a možemo ih savetovati ali ako ne urade (šta treba), objavićemo 30 gigabajta baza podataka i dokumenata uključujući i ugovore, informacije o zaposlenima, LLD planove, informacije o kupcima itd. da bi prisilili kompaniju da uradi taj posao kako treba".
Muni ne samo da je glavni sistem prevoza San Franciska, nego je i sedmi po veličini sistem javnog prevoza u SAD, u čiji sastav ulazi laka gradska železnica, Muni Metro i velika mreža autobusa, ali i istorijska tramvajska linija, kao i poznate žičare.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



