





 Pratite nas preko RSS-a
Ransomware Maktub Locker zna gde živite
Vesti, 13.04.2016, 01:00 AM
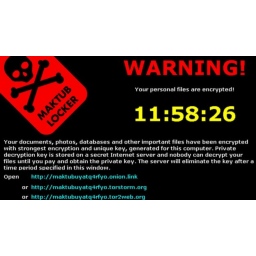
Da sajber kriminalcima ne manjkaju ideje pokazuje i upravo otkrivena kampanja širenja ransomwarea putem spear fišing emailova koji se šalju na email adrese odabranih pojedinaca. Ono što je neuobičajeno je način na koji sajber kriminalci obezbeđuju kredibilitet emailovima koje šalju žrtavama - u emailovima se navode njihove tačne kućne adrese i imena.
Ransomware koji se širi na ovaj način je Maktub Locker.
Reč je o malveru koji šifruje i kompresuje fajlove i koji enkripciju fajlova može da obavi i kada je računar offline.
Osim toga, sve drugo što odlikuje Maktub Locker je već viđeno kod drugih ransomwarea.
Web sajt na koji se usmeravaju žrtve kako bi saznale kako da plate otkup je dobro dizajniran. Odlaganje plaćanja ima za posledicu veću cenu otkupa, koja raste svaka tri dana sve dok žrtva ne odluči da sarađuje sa kriminalcima.
Emailovi koje kriminalci šalju odabranim žrtvama su dobro sročeni, i izgledaju kao da dolaze sa legitimne email adrese i domena. U emailu se nalazi zahtev za plaćanje usluge koju je žrtva navodno koristila, ali i link za račun.
Link vodi do fajla koji izgleda kao Word dokument, ali je zapravo reč o Maktub Lockeru.
U slučaju o kome izveštava britanski BBC, email navodno šalje kompanija iz Velike Britanije, koju je BBC kontaktirao. Iz kompanije su rekli da ih je do sada kontaktiralo 150 ljudi koji su se požalili na sporne emailove, i tvrdili da ne duguju kompaniji novac. Ali to nije jedina kompanija čije su ime sajber kriminalci zloupotrebili u ovoj kampanji.
Još uvek je nejasno kako su kriminalci došli do adresa ali se pretpostavlja da je neka baza podataka dospela u njihove ruke.
Neke žrtve kažu da je reč o njihovim starim adresama, što znači da sajber kriminalci u rukama imaju ne tako sveže informacije.
Moguće je da su informacije ukradene sa nekog web sajta mnogo pre, i da su od tada preprodavane na forumima koji okupljaju sajber kriminalce.
Za sada, kampanja je pre svega usmerena na stanovnike Velike Britanije, a stručnjaci kažu ima odlike nekih ranijih kampanja za koje su odgovorne kriminalne grupe iz istočne Evrope i Rusije.
Maktub Locker proverava da li napadnuti sistem koristi ruski korisnik, i u slučajevima kada je to tako, on neće inficirati računar niti šifrovati fajlove.
Kampanja bi mogla biti veoma uspešna, jer je očigledno da su se oni koji su odgovorni za nju veoma potrudili. Ime žrve, njena email i kućna adresa i dobro sročeni emailovi deluju prilično ubedljivo. Osim toga, emailovi ostavljaju utisak da je “stvar hitna”, što bi potencijalne žrtve moglo da natera da zaborave na oprez i kliknu na link.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



