





 Pratite nas preko RSS-a
Ransomware nije više samo šifrovanje već prava poslovna katastrofa
Vesti, 31.07.2025, 12:00 PM
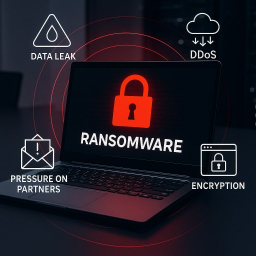
Sajber kriminalci sve više napuštaju klasične metode iznuđivanja i prelaze na četvorostruku iznudu - ekstremno agresivnu taktiku koja uključuje šifrovanje podataka, pretnju njihovim objavljivanjem, DDoS napade i uznemiravanje trećih strana, poput klijenata, partnera ili medija. Ovo je jedna od ključnih poruka novog izveštaja Ransomware Report 2025 koji je objavila kompanija za sajber bezbednost i računarstvo u oblaku Akamai.
Izveštaj otkriva da, iako je dvostruka iznuda (tehnika u kojoj napadači šifruju podatke i prete da će ih objaviti ako se otkup ne plati) i dalje uobičajena, četvorostruka iznuda uključuje nove metode pritiska - DDoS napade kako bi se zaustavilo poslovanje žrtava i kontaktiranje trećih lica, poput kupaca, poslovnih partnera ili čak i medija.
„Ransomware danas više nije samo šifrovanje“, izjavio je Stiv Vinterfeld, savetodavni menadžer informacione bezbednosti u Akamai-ju, ističući da napadači sada koriste „ukradene podatke, javno izlaganje i prekide usluga kako bi povećali pritisak na žrtve“, pretvarajući sajber napade u velike poslovne krize.
Izveštaj takođe upozorava na sve veću ulogu veštačke inteligencije u u svetu sajber kriminala. Alati poput velikih jezičkih modela (LLM) olakšavaju kriminalcima sa manje tehničkih veština da napišu zlonamerni kod i usavrše tehnike socijalnog inženjeringa. Grupe poput Black Basta, FunkSec i brojne ransomware-as-a-service (RaaS) platforme već koriste ove alate za razvoj sofisticiranijih taktika iznude.
U porastu su i tzv. hibridne grupe koje kombinuju političke ili ideološke ciljeve sa finansijskim interesom. Primer je Dragon RaaS, nastao 2024. godine iz grupe Stormous, koji je sada fokusiran na manje i slabije zaštićene organizacije.
Akamai navodi da su posebno ranjivi obrazovni i neprofitni sektori - gotovo polovina svih napada koji imaju za cilj tajno korišćenje računarskih resursa žrtve za rudarenje kriptovaluta, usmerena je upravo na njih, zbog manjka sredstava za ozbiljnu sajber zaštitu.
Iako je infrastruktura malvera TrickBot demontirana još 2020. godine, Akamai tim detektovao je njegovu prisutnost na više korisničkih sistema u 2025. godini. Ovaj zloglasni malver, odgovoran za krađu više od 724 miliona dolara u kriptovalutama, i dalje se širi putem fišing mejlova koji izgledaju kao mejlovi banaka, službi za dostavu ili državnih organa sa malicioznim dodacima (Word/Excel fajlovi sa makroima ili linkovi do kompromitovanih veb sajtova), zatim, putem nezakrpljenih ranjivosti u softveru i loadera, kao što su Emotet i QakBot.
Nakon infekcije, TrickBot krade podatke za prijavu, širi se po mreži, mapira uređaje i često priprema teren za ransomware napad.

Izdvojeno
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Anthropic uhvatio ruske hakere kako koriste Claude u sajberšpijunaži

Anthropic je otkrio i prekinuo aktivnosti hakerske grupe povezane sa Rusijom koja je koristila Claude u sajberšpijunskoj kampanji protiv više od 20 ... Dalje
Korak ispred napadača: Google će objavljivati nove verzije Chromea na svake dve nedelje

Google je ubrzao tempo objavljivanja novih verzija Chromea, pa će stabilne verzije browsera od sada stizati na svake dve nedelje umesto na četiri. N... Dalje
Skrivena instrukcija napadača može da natera ChatGPT da krade podatke dok normalno odgovara korisniku

Jedna skrivena instrukcija ubačena u ChatGPT razgovor mogla je da natera AI asistenta da, dok korisniku normalno odgovara na pitanje, u pozadini izvr... Dalje
Pratite nas

Nagrade


Prijatelji



