





 Pratite nas preko RSS-a
Ruske banke na udaru fišing napada
Vesti, 19.11.2018, 09:30 AM
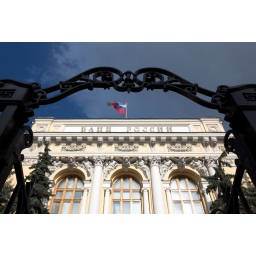
Banke u Rusiji bile su meta fišing napada koji su imali za cilj da se isporuči alat koji koristi hakerska grupa Silence.
Lažni emailovi su navodno dolazili od Centralne banke Rusije (CBR) i sadržali zlonamerni prilog. Ono što je trebalo da privuče potencijalne žrtve da otvore prilog jesu detalji o "standardizaciji formata elektronskih komunikacija CBR-a".
Kompanija koja se bavi sajber bezbednošću Group-IB, istraživala je napad i primetila da su stil i format lažne komunikacije veoma slični zvaničnoj korespondenciji CBR-a. Ovo podržava teoriju da su napadači imali pristup legitimnim emailovima CBR-a, a veruje se i da se članovi grupe bave legitimnim poslovima u oblasti sajber bezbednosti. Ako je ta pretpostavka tačna, vrlo je verovatno da su zato upoznati sa dokumentacijom koju koriste finansijske institucije i sa tim kako funkcionišu bankarski sistemi.
Napadači su lažirali email adresu pošiljaoca, ali poruke nisu prošle DKIM (DomainKeys Identified Mail) proveru validnosti. DKIM je sigurnosni mehanizam koji je dizajniran da spreči primanje elektronske pošte sa lažnih email adresa, dodavanjem potpisa poruci koji potvrđuje njenu autentičnost.
Hakeri iz grupe Silence nisu jedini koji pokušavaju sa ovakvim napadima na ruske banke. 23. oktobra, još jedna ozloglašena grupa, MoneyTaker, pokrenula je sličnu kampanju protiv iste vrste ciljeva.
Njihova poruka je dolazila sa lažirane email adrese FinCERT-a (Financial Sector Computer Emergency Response Team) i sadržala je pet priloga koji su predstavljeni kao dokumenti CBR-a. Tri od pet fajlova bili su prazni dokumenti, ali su dva sadržala downloader za Meterpreter Stager. Hakeri su koristili samopotpisane SSL sertifikate.
Kao i u slučaju grupe Silence, i ova grupa je imala pristup dokumentima CBR-a, najverovatnije iz kompromitovanih sandučeta zaposlenih u ruskim bankama. To im je omogućilo da napravi poruke koje bi prošle čak kod onih koji su posebno obučeni za otkrivanje lažnih emailova.
Prema tvrdnjama stručnjaka Group-IB, više hakerskih grupa koristilo je Centralnu banku Rusije u fišing kampanjama, i to sa dobrim razlogom, pošto CBR diktira regulativu finansijskim institucijama u zemlji i održava konstantnu komunikaciju sa njima.
Ipak, iz Group-IB kažu da su Silence i MoneyTaker najopasnije od svih grupa koje prete finansijskim organizacijama. Repertoar MoneyTakera takođe uključuje drive-by napade i testiranje mreža u potrazi za ranjivostima.
Silence uglavnom koristi fišing, ali su oni oprezniji u izradi poruka, i obraćaju više pažnje na sadržaj i dizajn.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



