





 Pratite nas preko RSS-a
SEA ponovo napala Microsoft: hakovan Office blog
Vesti, 21.01.2014, 07:25 AM
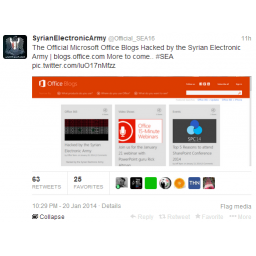
Kao što su obećali, hakeri Sirijske elektronske armije (SEA) još jednom su napali Microsoft. Napad se dogodio juče, nekoliko sati pošto su posetioci imali priliku da vide redizajnirani Office blog. SEA je hakovala i difejsovala sajt nekoliko puta, ostavljajući poruke naslovljene sa “hacked by Syrian Electronic Army” koje su brzo posle objavljivanja uklanjane.
Grupa je na svom Twitter nalogu objavila snimke administratorskog panela za Office blog, uz podrugljivu opasku upućenu Microsoft-u da promena CMS neće pomoći zaposlenima u kompaniji da ne budu hakovani i da pri tom ne znaju ništa o tome.
Jučerašnji napad je usledio samo nekoliko dana pošto je Microsoft potvrdio da je prilikom prethodnog napada hakerima SEA uspelo da pristupe malom broju email naloga zaposlenih. Tada su hakeri SEA objavili snimke interne prepiske zaposlenih u Microsoft-u. Tom prilikom SEA je hakovala Microsoft-ove Twitter naloge @MSFTnews i @XboxSupport kao i oficijelni blog kompanije TechNet. Nešto ranije, početkom meseca, SEA je hakovala i zvanični blog i Twitter nalog Skype-a, kompanije koja je u vlasništvu Microsoft-a.
Iako se Microsoft još uvek nije oglasio povodom jučerašnjeg napada, verovatno, kao i u prethodnim slučajevima, korisnički podaci nisu ugroženi.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



