





 Pratite nas preko RSS-a
Sajber špijunaža: ''Plavi termit''
Vesti, 23.08.2015, 09:54 AM
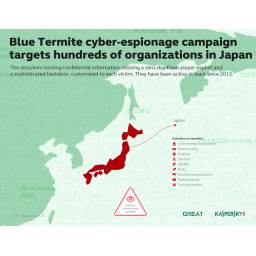
Istraživači kompanije Kaspersky Lab otkrili su “Plavog Termita” - sajber špijunsku kampanju čije su ciljevi, u protekle dve godine, bili stotine organizacija u Japanu. Napadači su u potrazi za poverljivim informacijama i koriste Flash player exploit nultog dana i sofisticirani backdoor program, koji je posebno prilagođen svakoj žrtvi. Ovo je prva kampanja koja je isključivo fokusirana na ciljeve u Japanu - i još uvek je aktivna.
U oktobru 2014. godine istraživači iz kompanije Kaspersky Lab su se suočili sa nikada do tada viđenim malverom koji se razlikovao od drugih po svojoj složenosti. Dodatne analize su pokazale da je ovaj uzorak malvera samo mali deo velike i sofisticirane sajber špijunske kampanje. Na spisku ciljeva se nalaze vladine organizacije, teške industrije, finansijske, hemijske, satelitiske, medijske, medicinske i prosvetne oganizacije, prehrambena industrija i kompanije iz drugih sektora.
Kako bi inficirali žrtve, članovi Plavog Termita koriste nekoliko tehnika. Do jula 2015. godine, uglavnom su koristili spear-phishing i email poruke, šaljući maliciozni softver u prilogu emaila koji svojim sadržajem treba da privuče žrtve. Međutim, tokom jula, napadači su promenili taktiku i počeli da šire malver koristeći Flash player exploit nultog dana (CVE-2015-5119, exploit koji je procureo posle incidenta sa hakovanjem italijanske kompanije Hacking Team koji se dogodio ovog leta). Takođe, kompromitovali su nekoliko japanskih web stranica izlažući posetioce ovih stranica drive-by download napadima, tako da su ranjivi uređaji automatski bili inficirani.
Primena exploita nultog dana je dovela do znatnog porasta broja zaraženih uređaja koje je sistem za detekciju kompanije Kaspersky Lab registrovao sredinom jula.
Bilo je i pokušaja da se napravi profil registrovanih žrtava. Jedna od inficiranih web stranica pripadala je poznatom članu japanske vlade, a druga je sadržala malicioznu skriptu koji filtrira sve IP adrese, osim one koja pripada tačno određenoj japanskoj organizaciji. Drugim rečima - samo bi izabrani korisnici bili inficirani.
Posle uspešne infekcije, sofisticirani backdoor program se aktivira na ciljanom uređaju. On može da krade lozinke, preuzima i pokreće dodatne maliciozne programe, pristupa fajlovima, itd. Jedna od najinteresantnijih stvari je da je svakoj žrtvi Plavog Termita poslata jedinstvena verzija malvera koja je napravljena tako da može biti pokrenuta samo na ciljanom računaru. Istraživači kompanije Kaspersky Lab smatraju da je ova tehnika osmišljena kako bi stručnjacima za bezbednost bilo otežano detektovanje i analiza ovog malicioznog softvera.
Pitanje ko stoji iza ovog napada ostaje otvoreno. Kao i obično, identifikovanje napadača, kada su u pitanju sofisticirani sajber napadi, veoma je složen zadatak. Ali, istraživači iz kompanije Kaspersky Lab su otkrili da korisnički grafički interfejs komandnog i kontrolnog servera, kao i tehnička dokumentacija vezana za maliciozni softver koji su korišceni za rad Plavog Termita, pisani su na kineskom jeziku. Ova činjenica može značiti da osobe koje stoje iza napada govore tim jezikom.
Čim su istraživači iz kompanije Kaspersky Lab skupili dovoljno informacija kako bi mogli da potvrde da je Plavi Termit sajber špijunska kampanja protiv japanskih organizacija, njihovi predstavnici su o tome obavestili nadležne institucije. S obzirom da je operacija Plavi Termit i dalje u toku, istraga kompanije Kaspersky Lab se takođe nastavlja.
„Iako Plavi Termit nije prva sajber špijunska kampanja protiv Japana, to je prva kampanja za koju kompanija Kaspersky Lab zna da ima isključiv fokus na japanske ciljeve. Ovo je u Japanu još uvek problem. Od početka juna, kada se detaljno izveštavalo o sajber napadu na japansku penzionu službu, brojne japanske organizacije su počele da uvode mere zaštite. Međutim, članovi Plavog Termita, koji su možda aktivno pratili ovakve promene, počeli su da koriste nove metode napada i uspešno proširili svoje delovanjeʺ, izjavio je Suguru Išimaru, istraživač iz kompanije Kaspersky Lab.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



