





 Pratite nas preko RSS-a
Sirijska elektronska armija hakovala 11 Twitter naloga Guardian-a
Vesti, 30.04.2013, 08:12 AM
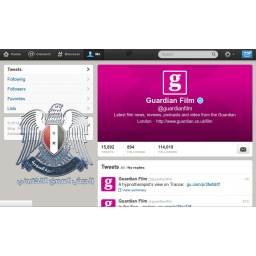
Hakerska grupa koja podržava režim sirijskog predsednika Bašara el Asada, Sirijska elektronska armija, hakovala je ukupno 11 Twitter naloga britanskog dnevnog lista Guradian.
Na listi hakovanih naloga su Guardian Books, Guardian Travel, Guardian Film, Guardian Pictures, i drugi nalozi koji pripadaju nekolicini urednika Guardian-a.
Neki nalozi su ubrzo vraćeni Guardian-u, dok je većina njih suspendovana.
Iako još uvek nije jasno kako je ista grupa hakera prošle nedelje hakovala Twitter nalog agencije Associated Press, najverovatnije je reč o fišing emailovima uz pomoć kojih su napadači došli do potrebnih podataka o nalozima.
Kako izgleda, i ovoga puta, kao i u slučajevima kada su hakovani nalozi BBC-ja, NPR-a, CBS-ja, i FIFA, primenjena je ista taktika - fišing emailovi. S obzirom da se o nalozima medijskih kuća često stara više zaposlenih, dovoljno je prevariti jednog od njih nekim uverljivim emailom, pa da lozinka za nalog završi u pogrešnim rukama.
Twitter već izvesno vreme vodi bitku sa hakerima „sirijske armije“, suspendujući im naloge. Sledeći na potezu je Twitter, od koga svi očekuju da će poboljšati bezbednost korporativnih naloga.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



