





 Pratite nas preko RSS-a
Sirijska elektronska armija hakovala Rojters
Vesti, 23.06.2014, 08:41 AM
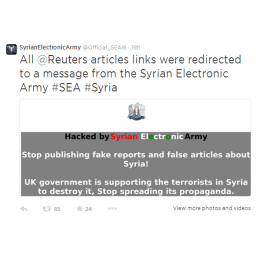
Sirijska elektronska armija, hakerska grupa koja podržava vladu sirijskog predsednika Bašara al-Asada, hakovala je novinsku agenciju Rojters. Ovo nije prvi napad sirijskih hakera na Rojters. Sirijska elektonska armija hakovala je Rojters i prošle godine.
Posetioci pojedinih stranica Rojtersovog sajta na kojima se nalaze članci o Siriji preusmeravani su na zvanični sajt Sirijska elektronske armije na kome ih je dočekivala poruka: “Hakovala Sirijska elektronska armija. Prestanite da objavljujete lažne izveštaje i netačne članke o Siriji. Britanska vlada podržava teroriste u Siriji da bi je uništila, prestanite da širite propagandu.”
Lista medijskih kuća koje su bile meta napada Sirijske elektronske armije je duga. Omiljena taktika koju je grupa do sada koristila u napadima je fišing, a mete su najčešće bili zaposleni u novinskim kućama. Međutim, to ovoga puta nije slučaj.
Rojters nije direktno hakovan. Sirijski hakeri nisu uspeli da prevare zaposlene u Rojtersu, već su hakovali reklamnu mrežu firme Taboola koja na Rojtersovom sajtu prikazuje reklame.
Iako nema zvaničnog objašnjenja kako je Taboola hakovana, najverovatnije je da je to rezultat uspešnog fišinga.
Taboola koristi Google Apps, a Sirijska elektronska armija je često koristila svoje Google fišing templejtove i tako uspevala da od korisnika dobije lozinke.
Taboola ima 350 miliona korisnika i partnerstva sa najvećim svetskim novinskim sajtovima, kao što sajtovi BBC-ja, FoxNewsa, New York Timesa, Yahooa i drugi.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



