





 Pratite nas preko RSS-a
Sirijska elektronska armija zastrašivala posetioce novinskih sajtova tvrdnjom da su hakovani
Vesti, 27.11.2014, 22:59 PM
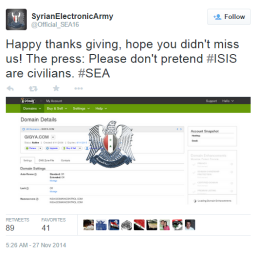
Hakerska grupa Sirijska elektronska armija (SEA) u četvrtak je uplašila posetioce nekoliko novinskih sajtova koji su videli lažna pop-up obaveštenja u kojima im je sugerisano da su hakovani.
Prema svedočenju korisnika Twittera, među pogođenim sajtovima našli su se CNBC, Forbes, Chicago Tribune, OK magazine, Evening Standard, PCWorld, Daily Telegraph i Independent.
Međutim, nisu svi posetioci ovih sajtova videli pomenuta obaveštenja u kojima je pisalo “Hakovala vas je Sirijska elektronska armija (SEA)”. U mnogim slučajevima ovakve incidente su prijavili mobilni korisnici, pre svih korisnici Appleovih uređaja, mada je među onima koji su doživeli ovu neprijatnost bilo i onih koji su nekom od pogođenih sajtova pristupali iz Chromea, sa računara.
Po svemu sudeći, SEA nije hakovala direktno pogođene sajtove, već je za napad iskorišćena Gigya, platforma za upravljanje identitetom korisnika koju koriste mnogi brendovi. SEA je na Twitteru objavila snimak kontrolnog panela sa Gigya.com domena.
Hakeri SEA uspeli su da izmene DNS za Gigya domen, usmeravajući posetioce pomenutih sajtova na poruke i slike hostovane na drugim serverima. Problem je ubrzo rešen a podaci korisnika nisu ugroženi.
Gigya nije do sada komenatrisala napad. SEA je slične tehnike napada koristila i u ranijim napadima na novinske kuće i druge organizacije, a njihovi napadi obično nose političku poruku. Hakerska grupa se javno izjasnila da je lojalna vladi sirijskog predsednika Bašara al-Asada.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



