





 Pratite nas preko RSS-a
Slatka osveta: Hakovan haker koji je hakovao gradsku železnicu San Franciska
Vesti, 02.12.2016, 11:00 AM
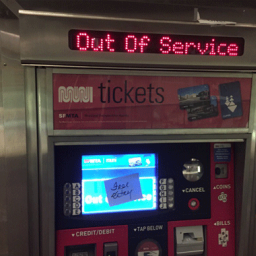
Prethodnog vikenda vest dana, bar za građane San Franciska, bila je hakovanje gradskog transportnog preduzeća. Neko ko se predstavlja kao Endi Saolis i koji je uspeo da inficira sisteme gradskog prevoza ransomwareom, obezbedio je besplatnu vožnju građanima San Franciska zato što sistem za izdavanje karata nije radio.
Haker je tražio 100 bitcoina (73000 dolara) da bi uklonio malver, ali i pretio da će objaviti 30 GB fajlova koji sadrže informacije o korisnicima, ugovorima i zaposlenima.
Međutim, Endi Saolis nije bio oprezan kako bi se očekivalo od jednog hakera, pa je jedan bezbednosni istraživač uspeo da hakuje njegov email i otkrije detalje koji će možda biti od pomoći istrazi.
Brajan Krebs, autor bloga KrebsOnSecurity, objavio je da je pomenuti istraživač koji je želeo da ostane anoniman, pristupio email nalogu hakera, koji ju je sam objavio posle napada. On je uspeo da hakuje njegov nalog jednostavnim pogađanjem odgovora na njegovo tajno pitanje. Zatim je resetovao lozinku i preuzeo potpunu kontrolu nad nalogom.
Poruka koju je istraživač pronašao u inboxu otkrila je da je haker zaista kontaktirao rukovodstvo gradske železnice San Franciska, 25. novembra, i obavestio ih o infekciji ransomwarea.
Zanimljivo je da ovo nije jedini dokaz njegovih kriminalnih aktivnosti koji je nađen u inboxu hakovanog email naloga. Saolis je iznudio još najmanje 140000 dolara vredne bitcoine od drugih kompanija i organizacija, i to samo proteklih nekoliko meseci.
Nalog može posližiti istražiteljima da otkriju ko je ustvari napadač, a Krebs kaže i da su pronađene neke veze sa hosting provajderima.
Gradska železnica je saopštila da je malver uklonjen iz njihovih sistema i da njeni podaci nisu kompromitovani, iako Saolis tvrdi da je ukrao 30 GB fajlova.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



