





 Pratite nas preko RSS-a
Špijunski malver italijanske firme Hacking Team se krije iza imena legitimnog bookmark menadžera
Vesti, 27.11.2014, 13:11 PM
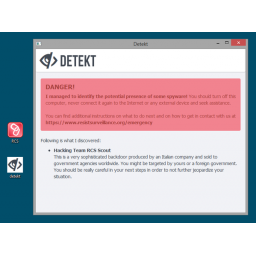
Verzija programa za daljinsku kontrolu sistema (RSC, Remote Control System) koji razvija italijanska firma Hacking Team maskirana je u bookamrk manadžer nazvan Linkman, tvrdi glavni programer alata Detekt koji je objavljen prošle nedelje.
Detek je alat za skeniranje koji treba da pomogne korisnicima da otkriju prisustvo komercijalnih špijunskih programa koje vlasti širom sveta koriste za špijuniranje građana.
Programer koji je predvodio razvoj ovog alata Klaudio Garnieri tvrdi da je Detekt već doveo do otkrića ranije nepoznatih verzija malvera koje je razvio Hacking Team.
RCS se prodaje policijama i drugim institucijama vlasti u celom svetu kao alat za legitiman nadzor računara. Hacking Team tvrdi da proverava svoje klijente, ali postoje izveštaji koji ukazuju da se alat koristi i u zemljama u kojima su ljudska prava ugrožena.
U ovom trenutku nije poznato kako se novi RCS distribuira do korisnika, ali je izvesno da program koristi ikonu i ime Linkman, kaže Garnieri.
Outertech, nemačka firma koja proizvodi pravi softver Linkman, objavila je da je uzorak RCS-a potpisan digitalnim sertifikatom koji je objavio entitet Jagdeenpendra, dok je pravi program potpisan sertifikatom Outertecha.
Outertech je na Twitteru zamolio svoje buduće korisnike da prilikom instaliranja Linkmana provere da li je izdavač Outertech, uz napomenu da je najbolje da njihove programe korisnici direktno preuzimaju sa njihovog sajta.
Novi RCS je postavljen na web sajt online skenera VirusTotal, gde ga je u ponedeljak kao maliciozni fajl detektovalo samo dva od 56 podržana antivirusa (trenutno 20/56).
Antivirusna kompanija Bitdefender je pronašla tri fajla u bazi podataka potpisana digitalnim sertifikatom Jagdeependra.
Jedan od tih fajlova je drugačiji od onog o kome priča Garnieri, ali takođe koristi ikonu i ime Linkman. Uzorak je u bazi Bitdefendera od 14. oktobra, što znači da pokušaji da RCS prođe kao Outertcehov Linkman traju više od mesec dana.
Treći uzorak je čak i zanimljiviji jer je predstavljen kao Realtek NIC Diagnostic Utility, program koji proizvodi Realtek Seminconductor.
U ovom trenutku nije jasno da li je lažni Realtek NIC Diagnostic Utility takođe verzija RCS ili neki drugi malver potpisan istim digitalnim sertifikatom, kaže Bogdan Botezatu, analitičar pretnji u kompaniji Bitdefender. Taj uzorak je dostupan na VirusTotalu, gde je postavljen 13. oktobra.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



