





 Pratite nas preko RSS-a
Šta je otkrila analiza operativnog sistema Severne Koreje: Red Star OS špijunira korisnike
Vesti, 29.12.2015, 09:00 AM
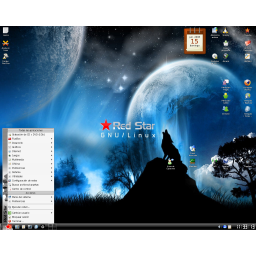
Domaći operativni sistem Severne Koreje ogledalo je političkog sistema poznatog po visokom stepenu paranoje i špijuniranju građana, tvrde dvojica nemačkih istraživača koji su otkrića do kojih su došli analizom severnokoreanskog operativnog sistema Red Star, podelili sa priustnima na Kongresu Chaos Communication koji je održan u Hamburgu.
Analiza koju su sproveli istraživači Florijan Grunov i Niklaus Šis je najdetaljnija analiza severnokoreanskog operativnog sistema do sada. Red Star OS ilustruje izazove sa kojima se susreće Pjongjang u pokušaju da prihvati prednosti računarstva i interneta, a da se istovremeno čvrsto drži svojih ideja i kulture.
Ovaj operativni sistem nije samo bleda kopija zapadnih operativnih sistema, kao što možda mnogi pretpostavljaju, kažu istraživači koji rade u nemačkoj kompaniji ERNW. Oni su preuzeli Red Star sa nekog web sajta i zatim detaljni istražili kod.
“Pokojni Kim Jong-il je rekao da Severna Koreja treba da razvije sopstveni operativni sistem. To je ono što su uradili”, rekao je Grunov prisutnima na kongresu.
Severna Koreja ima intranet, interni internet koji građani ove zemlje mogu koristiti za pristup domaćim web sajtovima koji su pod kontrolom vlasti. Reč je uglavnom o informativnim sajtovima koji propagiraju politiku vladajuće komunističke partije. Severna Koreja razvija svoj operativni sistem već duže od decenije.
Najnovija verzija tog sistema, koja je objavljena 2013., oslanja se na verziju Linuxa, Fedora. Ali osim toga, mnogo toga drugog nije kopija, uključujući i enkripciju fajlova. Vlast kontroliše najveći deo koda operativnog sistema.
Istraživači kažu da ovo ukazuje da je Severna Koreja želela da izbegne kod koji bi strane obaveštajne agencije mogle kompromitovati. Oni su izneli pretpostavku da je Severna Koreja možda želela da napravi operativni sistem nezavisan od drugih, jer se vlasti ove zemlje boje backdoorova koji bi mogli omogućiti drugim zemljama da ih špijuniraju.
Nemački istraživači kažu da oni nisu imali načina da saznaju koliko računara radi sa ovim operativnim sistemom.
Upotreba privatnih računara u Severnoj Koreji je u porastu, ali posetioci ove zemlje kažu da većina računara još uvek koristi Windows XP, Microsoftov 15 godina stari operativni sistem.
Korisnici malo toga mogu da promene na operativnom sistemu. Ako pokušaju da izmene neke od ključnih funkcija, na primer da isključe antivirus ili firewall, kompjuter će prikazati poruku o grešci ili će se restartovati.
Zabranjeni strani filmovi, muzika i literatura obično se prenose lično, preko USB stikova i microSD kartica, zbog čega je vlastima teško da prate odakle dolazi taj materijal.
Red Star se sa tim bori obeležavanjem svakog dokumenta, video ili audio fajla na računaru ili USB stiku koji je povezan sa računarom. To praktično znači da se ovako obeleženi fajlovi mogu pratiti.
“Ovo je definitivno upad u privatnost, a nije vidljivo korisniku. To se radi krišom i diraju se fajlovi koji čak nisu ni otvoreni”, kažu istraživači.
Istraživači kažu i da nema znakova da je ovaj operativni sistem sposoban za sajber napade za koje se Severna Koreja optužuje.
“On stvarno izgleda kao da su samo pokušali da naprave operativni sistem za njih, i da daju korisniku osnovni set programa”, kaže Grunov.
Severna Koreja nije jedina zemlja koja je pokušala da napravi sopstveni operativni sistem. Kuba takođe ima OS National Nova, a Kina, Rusija i druge zemlje takođe su pokušale da razviju sopstvene operativne sisteme.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



