





 Pratite nas preko RSS-a
Stoned: Bootkit za dolazeći Windows 8
Vesti, 18.11.2011, 02:34 AM
Austrijski istraživač bezbednosti programa Peter Klajsner koji je poznat kao tvorac “proof-of-concept” bootkit-a Stoned sposobnog da ostane netaknut na zaraženom računaru i nakon restartovanja, sada tvrdi da je razvio kod istog bootkit-a za Windows 8.
Prethodna verzija malware-a koja je dizajnirana za operativne sisteme počev od Windows XP do Windows 7, učitava se iz MBR (master boot record) sektora i onda bootkit tokom procesa boot-ovanja ostaje netaknut u memoriji. Nova verzija Stoned malware-a zaobilazi bezbednosne provere ugrađene u bootloader dolazećeg novog Microsoft-ovog operativnog sistema.
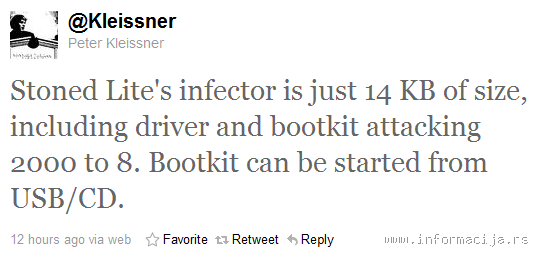
Ovu vest Klajsner je objavio na Twitter-u, rekavši da je reč o malom fajlu (14 KB), koji uključuje drajver i bootkit koji je dizajniran za napad na operativne sisteme od Windows 2000 do Windows 8. Bootkit se može pokrenuti sa USB memorijskog stika ili CD-a. On je nagovestio da bi svom programu mogao dodati i neke nove funkcionalnosti u budućnosti.
Klajsner kaže da njegov bootkit ne napada UEFI funkciju i da radi samo na sistemima sa BIOS-om.
Zaštitni mehanizmi pre boot-ovanja koje donosi Windows 8 izazvali su dosta reakcija tokom prethodnih nekoliko meseci zbog toga što Microsoft planira implementaciju UEFI (Unified Extensible Firmware Interface - jedinstveni proširivi interfejs ugrađenog softvera) umesto tradicionalnog BIOS-a. Umesto BIOS-a, računari sa Windows 8 operativnim sistemom će imati UEFI koji je fleksibilniji i lakši za programiranje od BIOS-a. UEFI će se nalaziti između firmware-a i Windows-a i Microsoft će zahtevati da svaki računar koji radi pod operativnim sistemom Windows 8 ima zaštitnu boot sekvencu uključenu u osnovnom podešavanju. Ta sekvenca će zahtevati od svakog programa koji se učitava tokom pokretanja sistema da ima odgovarajući ključ koji je sadržan u firmware. Ukoliko firmware ili software nema odgovoarajući digitalni sertifikat, Windows 8 neće biti učitan.
Pristalice open-source kažu da ta tehnologija omogućava Microsoft-u da onemogući korisnike koji žele da koriste alternativne operativne sisteme, ali su iz Microsoft-a pa i iz Linux Fondacije na takve kritike odgovorili da ovo ne mora da bude jedini moguć scenario.
Klajsner kaže da je o svemu obavestio Microsoft i da je kompanija dobila kod bootkit-a kao i dokumentaciju čije se objavljivanje očekuje u subotu kada Klajsner treba da se pojavi na MalCon-u, konferenciji posvećenoj kompjuterskoj bezbednosti koja se održava u Mombaju, u Indiji.
Iz Microsoft-a još uvek nema potvrde Klajsnerovih tvrdnji koje praktično znače da u operativnom sistemu čiju finalnu verziju tek očekujemo postoji ranjivost koja će morati da bude ispravljena pre nego se novi OS ponudi korisnicima.
Kod bootkit-a Stoned može se preuzeti na Klajsnerovom veb sajtu.

Izdvojeno
Prevaranti podmeću lažne informacije ChatGPT-ju i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Pratite nas

Nagrade


Prijatelji



