





 Pratite nas preko RSS-a
Stotine operacija i pregleda otkazano zbog infekcije bolničkih sistema malverom
Vesti, 07.11.2016, 00:00 AM
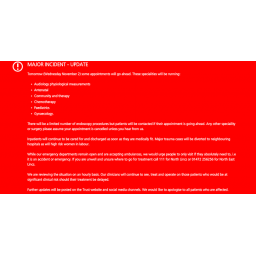
Za malvere nema povlašćenih. Oni ne prave razliku između personalnih računara ili računara u bolnicama od kojih zavise pacijenti i čije bi onesposobljavanje moglo imati veoma ozbiljne posledice.
Sajber napadi na bolnice više nisu novost. Oni su se 2016. pojavili kao značajna bezbednosna pretnja koja ne samo da ugrožava veoma osetljive informacije već ugrožava i živote pacijenata.
To dokazuje i najnoviji takav incident. Stotine planiranih operacija, zakazanih pregleda i dijagnostičkih procedura otkazane su u nekoliko bolnica u Velikoj Britaniji, zato što je opasni kompjuterski virus prošle nedelje inficirao mrežu Nacionalne zdravstvene službe.
Sistemi u bolnicama u Skantorpu i Grimsbiju su 30. oktobra inficirani malverom što je primoralo nadležne da isključe sve velike sisteme u mreži da bi se izolovao i uništio malver. Sve zakazane operacije, ambulantni pregledi i dijagnostičke procedure su zbog toga otkazane, a neki pacijenti, kao i trudnice sa rizičnom trudnoćom su preusmereni u druge bolnice.
Većina sistema nije radila neko vreme. Nije saopšteno koji je malver izazvao incident, ali je moguće da je reč o ransomwareu koji je i ranije dovodio do ovakvih situacija u zdravstvenim ustanovama.
Od početka godine više od deset bolnica imalo je probleme sa ransomwareom, koji ne samo da je blokirao važne sisteme u bolnicama već su one bile primorane da isplate otkupninu koju su tražili sajber kriminalci.
S obzirom na tehnološki napredak, podaci pacijenata čuvaju se u digitalnom formatu. Njihov gubitak ili nemogućnost da im se pristupi može da bude kobno po pacijente.
Zbog toga u većini slučajeva bolnice pristaju da plate napadačima novac koji traže.
Početkom godine to je uradio Prezbiterijanski medicinski centar u Los Anđelesu koji je hakerima isplatio 17000 dolara u bitcoinima da bi hakeri omogućili pristup elektronskim medicinskim sistemima, koji su bili inficirani ransomwareom.
U aprilu ove godine, i lanac bolnica MedStar Health u regionu Baltimora i Vašingtona, bio je napadnut ransomwareom Samsam (ili Samas). Slično se dogodilo i mnogim drugim bolnicama, Metodističkoj bolnici u Hendersonu i Kentakiju, bolnici Desert Valley u Kaliforniji i Medicinskom centru Chino Valley, koje su takođe imale problema sa ransomwareom.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



