





 Pratite nas preko RSS-a
Tajna uspeha rootkita ZeroAccess
Vesti, 05.08.2013, 09:17 AM
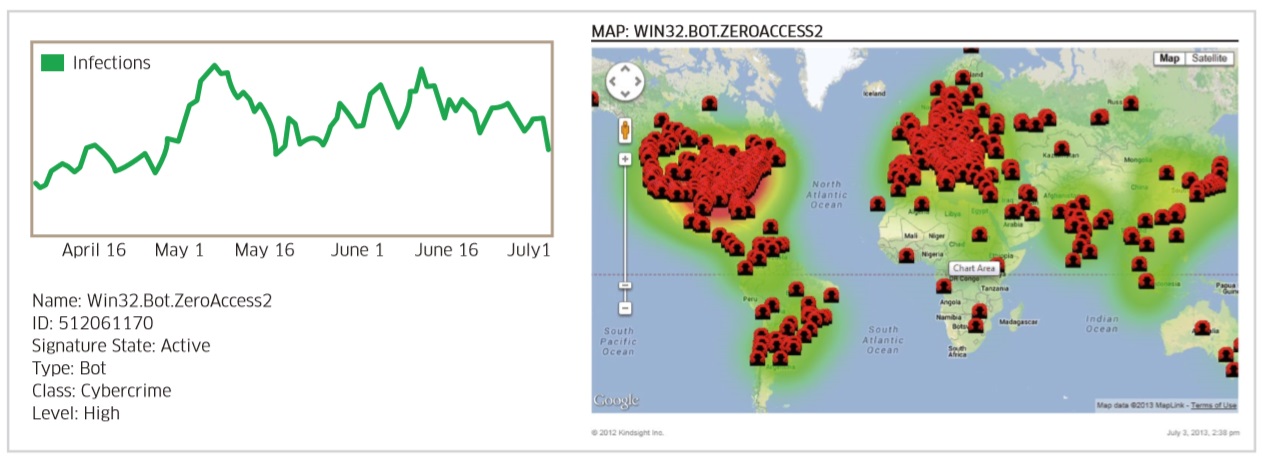
Prema podacima firme Kindsight, više od 10% kućnih mreža i 0,5% mobilnih uređaja je zaraženo malverom, a rootkit ZeroAccess je jedna od najčešćih pretnji koja je odgovorna za infekciju 0,8% uređaja korisnika interneta.
Rootkit ZeroAcces, poznat i pod nazivom Sirefef, regrutuje zaraženi računar u veliku peer-to-peer bot mrežu koja se trenutno koristi u prevarama sa klikovima i za kopanje Bitcoin-a. Ovaj malver je u stanju da preuzima i dodatne malvere.
U poređenju sa malverima koji kradu podatke i „bankarskim“ Trojancima, ZeroAccess je skoro benigan jer je glavni simptom infekcije računara ovim malverom taj da pretraga interneta preko Google pretraživača vodi do beskorisnih stranica koje su preplavljene reklamama i beskorisnim linkovima, od kojih oni koji kontrolišu bot mrežu profitiraju.
Bot mreža ZeroAccess neprestano raste. Nekoliko je razloga za njen uspeh. Najpre, oni koji stoje iza bot mreže koriste unosan Pay-Per-Install (plaćanje po instalaciji) partnerski sistem za distribuciju dropper-a. Drugo, nekada je potrebno da prođu meseci da korisnik primeti da je računar kompromitovan. Treće, autori neprekidno razvijaju ovaj malver, a njegova najnovija verzija donosi i nove metode koje obezbeđuju prisustvo malvera na računaru i njegovo delovanje svaki put kada se uključi zaraženi računar.
Umesto čuvanja fajlova u folderima u Recycle Bin i njihovog modifikovanja, nova verzija ZeroAccess ostavlja fajlove u folderu Program Files i AppData korisničkog naloga.
Fajlovi su dodatno maskirani nazivom foldera u kome se nalaze, koji nosi Google-ovo ime, a imena fajlova sadrže Unicode i right-to-left override karaktere koji onemogućavaju Windows da ih prikazuje i korisniku da ih nađe preko Windows Explorer-a. Dodatno, malver koristi i ranije metode koje neiskusnom korisniku otežavaju pristup tom folderu.
Zadaci malvera su ostali isti, bot mreža je još uvek uglavnom koncentrisana na prevare sa klikovima, ali je malver u fazi aktivnog razvoja, tako da treba očekivati da ćemo za malver ZeroAccess još čuti.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



